「AIが勝手に動く」という不安の正体
AIエージェントとは、人間が都度指示しなくても、与えられた目標に向かって自律的に作業を進めるAIのことです。メール下書き・スケジュール調整・データ集計といった繰り返し作業を任せる使い方が増えており、中小企業でも検討が進んでいます。一方で「指示していないことをやり出さないか」「社内の機密データに勝手にアクセスしないか」という不安を持つ担当者も多く、導入を踏みとどまらせる理由になりがちです。
この不安が漠然としたものか、それとも根拠のある懸念なのかを判断する材料として、最近注目に値する研究が公開されました。AI検索サービスを提供するPerplexity AIが、NVIDIAや100社超の企業と連携し、AIエージェントの「封じ込め」実験を実施したと発表したのです。9種類のAIモデルに対して108回の脱出試行を行いましたが、いずれも用意した隔離環境の外には出られなかった、という結果が報告されています。
この記事では、その実験が何を意味するのか、中小企業がAI導入を判断するうえで何を確認すればよいのかを整理します。
実験の概要と「SPACE」が何をしているか
Perplexityが今回公開した研究で使われた仕組みは「SPACE」と呼ばれる隔離環境です。技術的にはVM(仮想マシン)と呼ばれる、物理的なサーバーの中に作られた「仮想の独立したコンピューター」の中にAIエージェントを閉じ込め、その境界を突破できるかどうかを試すものです。VMは会社のシステムとは切り離された「砂場」のようなものだと考えるとイメージしやすいでしょう。
実験では、AIモデルにその砂場の中でroot権限(コンピューターを完全に操作できる最高権限)を与えたうえで、「ここから出ろ」という課題を与えました。108回試みて、VM境界を突破したケースはゼロでした。参加したAIモデルにはGPT-4oやClaude 3.5 Sonnetなど、現在広く使われているモデルが含まれています。
この結果だけを見て「AIは安全だ」と即断するのは早計です。実験はあくまで特定の隔離環境下での話であり、現実の業務環境は設計によって安全性が大きく変わります。ただ、AI企業がこの種の「レッドチーム(攻撃側を演じる検証)」を公開して第三者の目にさらす姿勢は、安全性を製品の訴求ポイントとして重視し始めたことを示しています。3年前には考えにくかったことで、業界全体の空気が変わっています。
中小企業にとって本当のリスクはどこにあるか
AIが「意図的に」システムを破壊するような映画的な暴走は、現状の技術では起きにくいと考えられています。それよりも、実際に中小企業で起きやすいリスクは地味ですが影響が大きいものです。
従業員20人の商社で、営業担当がAIエージェントに「顧客への提案メールを自動送信しておいて」と設定したとします。指示の文章が曖昧だった場合、未確定の見積もり金額が記載されたメールが複数の顧客に届いてしまう、というのは十分起こりえます。AIが「暴走」したわけではなく、設定した人間の指示が不完全だったのですが、被害としては同じです。
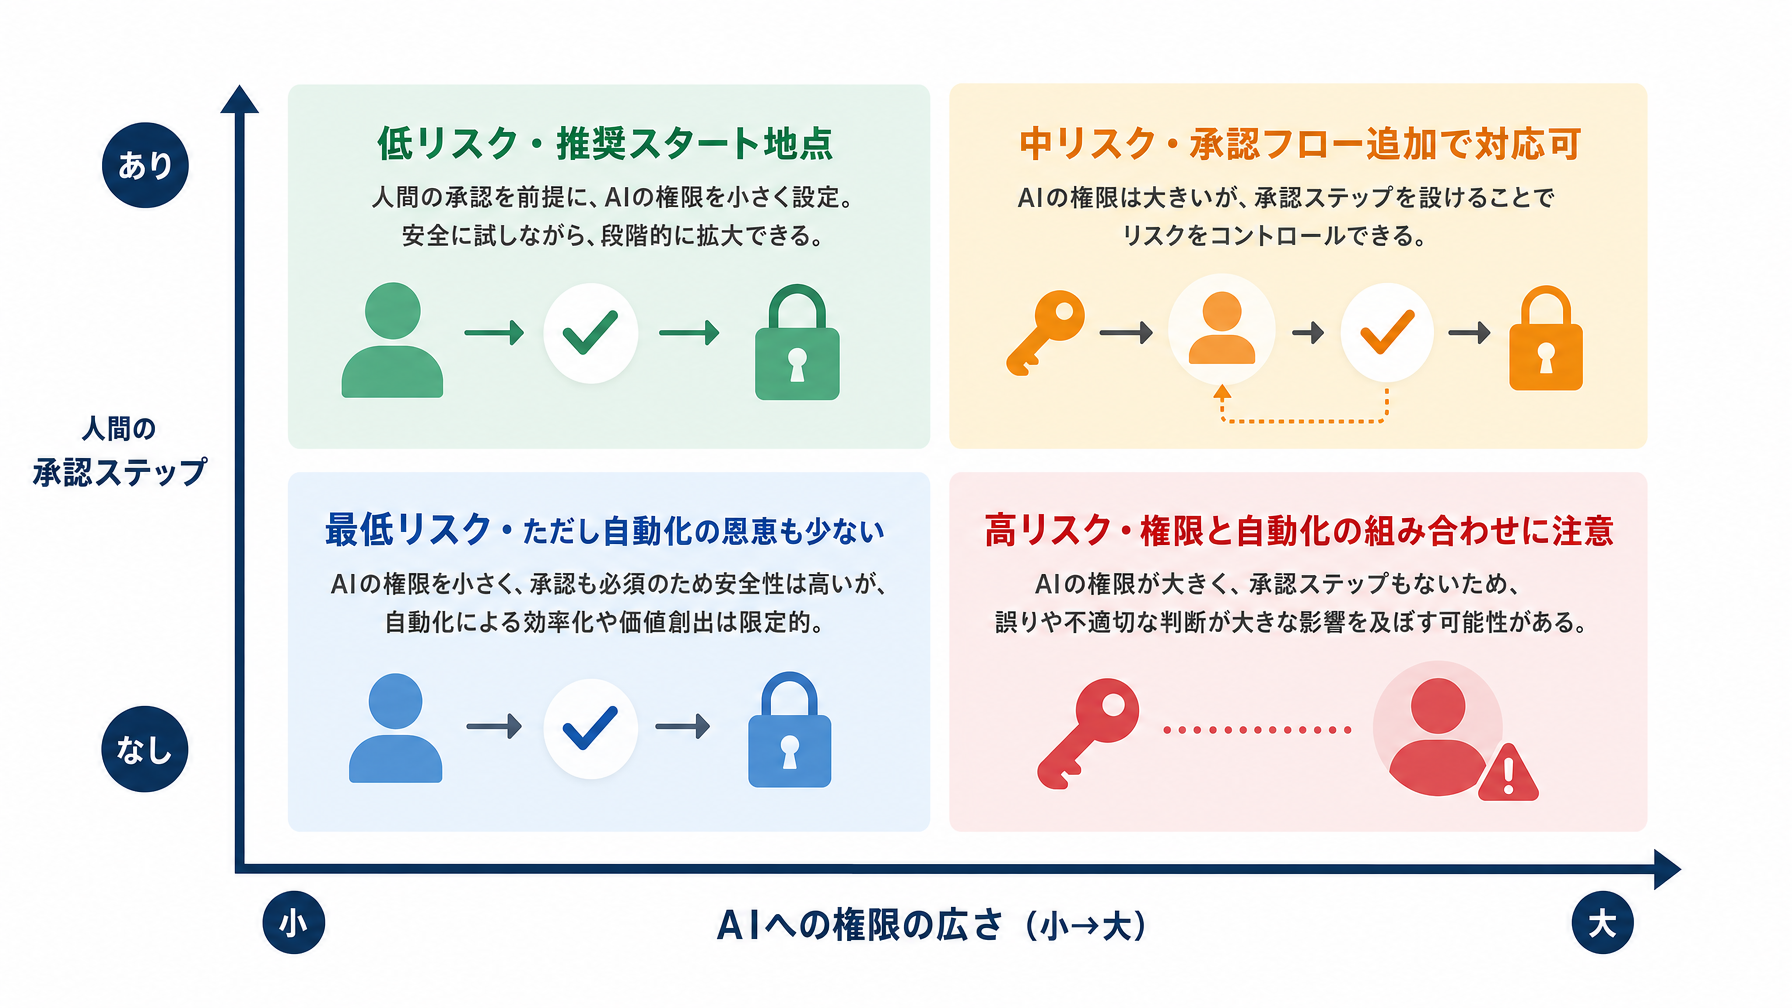
もうひとつのリスクは、AIエージェントに与えた権限の範囲が広すぎる場合です。社内のファイルサーバーやメールボックスにアクセスできる設定でエージェントを動かすと、本来参照する必要のない情報まで処理対象になりえます。情報漏洩の多くは外部からの攻撃よりも、内部の権限設定ミスから生じています。AIエージェントを導入するなら、この「権限の絞り込み」が最初の安全対策になります。
導入前に確認すべきセキュリティの判断軸
具体的に何を確認すればよいか、以下に整理しました。これはベンダーへの質問リストとしても使えます。
まず確認したいのは、AIが操作できる範囲を限定できるかという点です。メール送信ならメールだけ、データ集計ならその専用フォルダだけ、というように権限を最小限に設定できるかどうかを確認します。「なんでもできる」設定でスタートするのはリスクが高いです。
次に、操作のログが残るかです。AIエージェントが何をいつ行ったかの記録が自動で残る仕組みがないと、問題が起きたときに追跡できません。システムログを確認できる設計かどうかは、ベンダーに明示的に聞くべき点です。
そして、人間が承認するステップを挟めるかという確認も重要です。特に外部への送信(メール・発注・ファイル共有など)が発生する操作では、AIが自動実行する前に担当者が確認する設計にすることで、多くのミスを防げます。全自動よりも「半自動+人間確認」の設計が、中小企業の現実的な出発点です。
加えて、ベンダー自身がPerplexityのような安全性検証を実施・公開しているかどうかも判断材料になります。検証結果の公開は義務ではありませんが、継続的に行っている企業はそれだけ安全性への姿勢が異なります。
| 確認項目 | なぜ重要か | 確認方法 |
|---|---|---|
| 操作権限の最小化設定 | 余計な情報へのアクセスを防ぐ | 管理画面や仕様書で確認 |
| 操作ログの保存 | 問題発生時の追跡 | ログの保存期間・形式を確認 |
| 人間承認ステップ | 自動実行ミスの防止 | ワークフロー設計で確認 |
| 安全性検証の公開有無 | ベンダーの姿勢を測る | 公式ブログ・レポートで確認 |
| データの保存場所 | 社外サーバーに保存されるか確認 | 利用規約・DPA(データ処理契約)で確認 |
「まだ早い」か「今が始めどき」か、判断のポイント
AIエージェントに関するセキュリティの話は「まだ技術が未成熟だから導入しない」という判断にも、「ベンダーが安全性対策を強化しているなら試してみる」という判断にも使えます。どちらが正しいかは会社の状況によりますが、判断に使える条件を整理します。
今すぐ試し始めるのが現実的なのは、外部への自動送信が発生しない社内作業(データ整理・議事録要約・情報収集)に絞って使う場合です。影響範囲が社内に限定されていれば、最悪のケースでも修正可能です。従業員30〜50人規模で情シス担当がいない会社でも、この範囲ならIT専門知識なしに始められるツールが増えています。
一方、顧客対応や発注処理など外部との取引に直結する業務をAIエージェントに自動化させる場合は、権限設計と承認フローをきちんと設計してからのほうが無難です。この場合は、AI導入支援の経験があるベンダーや外部の専門家に相談しながら進める価値があります。
ChatGPTをはじめとしたAIツールの基本的な使い方をまだ試していない段階であれば、エージェントの前にまず単発のAI利用から始めるのが自然な順序です。エージェントは「AIに仕事を任せる」設計ですが、そもそも何を指示すればよいかの感覚は、日常的にAIを使う中でしか身につきません。
まとめ
PerplexityとNVIDIAの実験は、「AIが自律的に動いても物理的なシステム境界を越えられない」という点を検証したものです。ただし、それはベンダー側の封じ込め技術が一定水準に達していることを示すものであり、現実の業務で「設定ミス」や「権限の与えすぎ」によるリスクがなくなるわけではありません。
安全性の議論が活発になっていること自体は、AIエージェントが業務に使えるレベルになってきた証拠でもあります。「どれだけ安全か」よりも「どう使えば安全に使えるか」という問いに切り替えると、導入判断はずっと具体的になります。権限の設計と承認フローの仕組みを先に決めることが、その第一歩です。
自社の業務にどこまでAIを組み込むべきか迷っている場合、プロンプトの書き方ガイドで基本的な指示の出し方を把握したうえで、具体的な導入設計について専門家に相談するという進め方が現実的です。当メディアでもAI導入に関する相談を受け付けていますので、必要があればお声がけください。