セキュリティ企業のSophosが、OpenAIの技術を使ってサイバー脅威の調査時間を96%削減し、MDR(マネージド・ディテクション&レスポンス:外部の専門家がセキュリティ監視・対応を代行するサービス)のケースの52%を自動化したという事例が公開されました。「大手向けの話でしょ」と思いたくなりますが、この話から中小企業が読み取れることは意外と多くあります。この記事では、Sophosの事例の中身と、それを中小企業の文脈でどう考えるかを整理します。
セキュリティ対応の現場で何が起きているか
中小企業のセキュリティ体制は、どのくらいの規模感で動いているのでしょうか。独立行政法人情報処理推進機構(IPA)の調査によると、従業員100人未満の中小企業の約60%は、情報セキュリティ専任の担当者を置いていません。担当者がいる場合でも、兼任が多く、セキュリティ業務に割ける時間は全体の20〜30%程度というケースが珍しくありません。一方で、フィッシングメールや不正アクセスの件数は年々増えており、「規模が小さいから狙われない」という時代は終わりつつあります。セキュリティへの対応コストを下げながら、対応の質を維持するというのは、多くの中小企業にとってすでに現実の課題です。
Sophosは何をやったのか
Sophosは、サイバーセキュリティの専業企業として、顧客向けにMDRサービスを提供しています。MDRとは、24時間365日でシステムを監視し、脅威を検知したらアナリストが調査・対応するサービスです。問題は、一つの脅威アラートを調査するのに、熟練したアナリストがかなりの時間を使う必要があることでした。
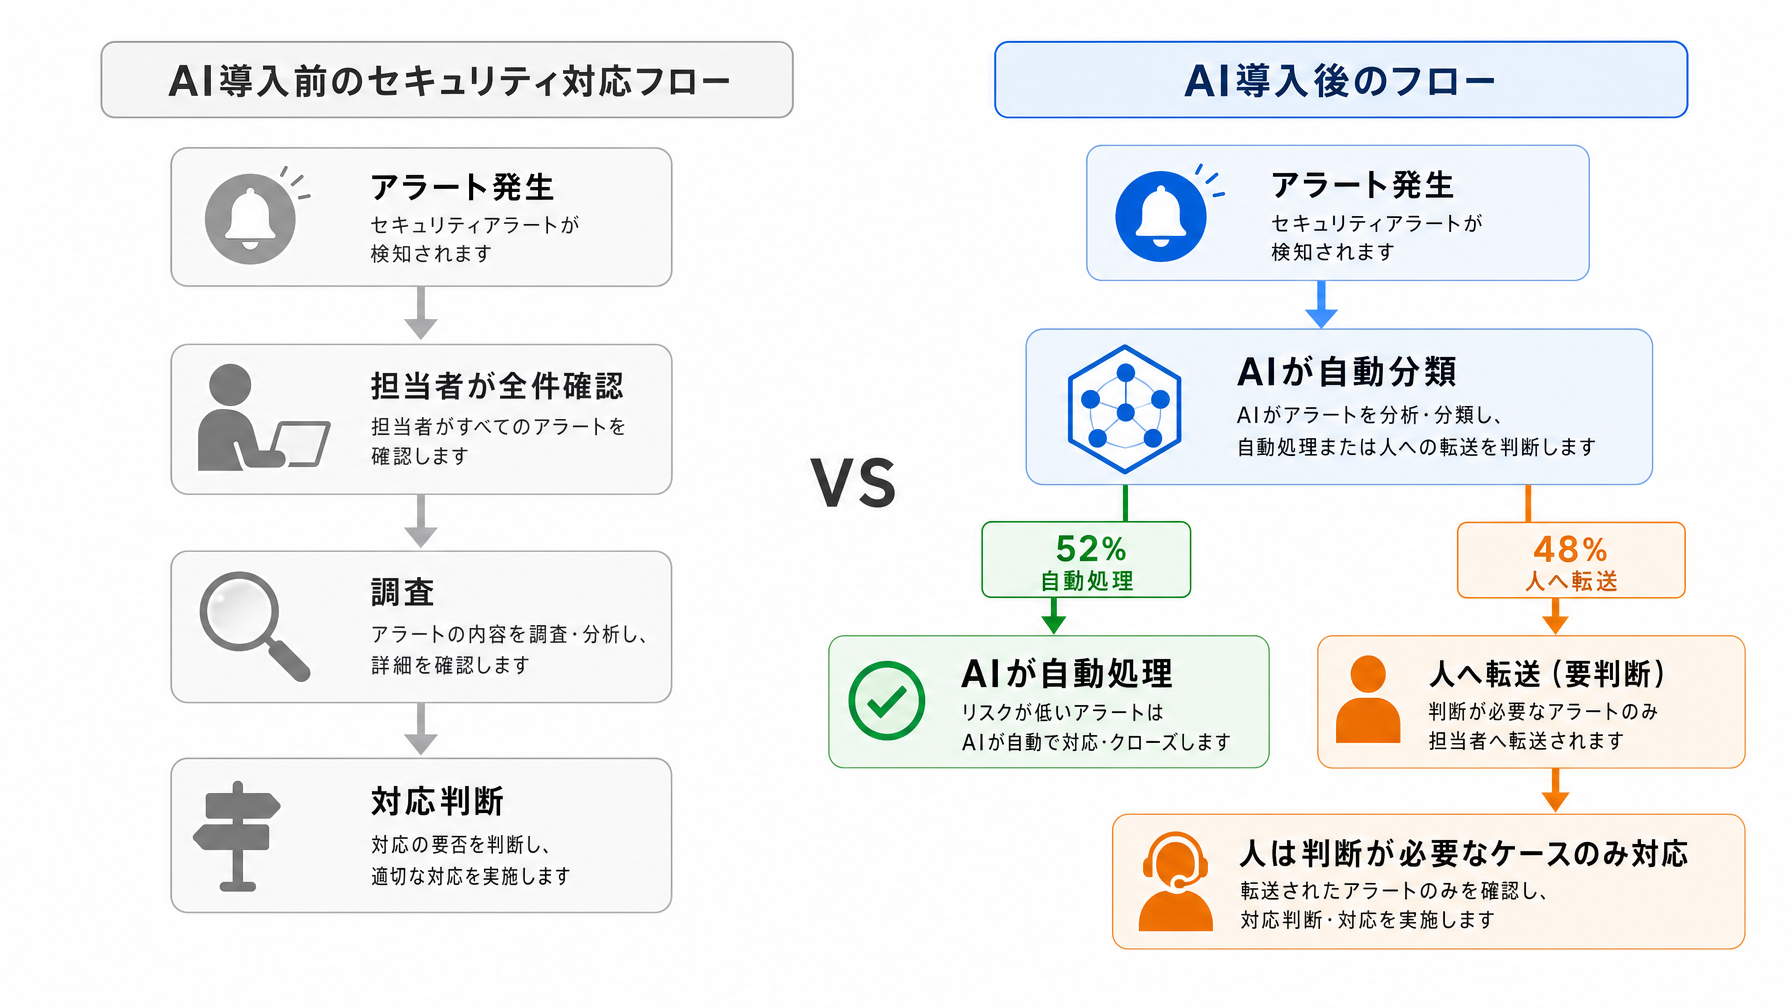
OpenAIのDaybreakという技術(大量のログやアラートを自動解析するAIシステム)を導入したことで、SophosはMDRケースの52%を人の手を介さずに処理できるようになりました。残りの48%も、AIが事前に情報を整理した状態でアナリストに渡されるため、調査にかかる時間が従来比で96%短くなったといいます。重要なのは、自動化したからといって人間の監視をなくしたわけではなく、「人が判断すべきケース」と「機械が処理できるケース」を分けたという点です。
この数字を、少し身近なスケールで考えてみます。仮に、IT担当を兼任している総務の担当者がセキュリティアラートの確認に週3時間かけているとします。96%削減されれば、同じ業務が週7〜8分で済む計算になります。もちろん、Sophosの環境とまったく同じ効果が中小企業で出るわけではありませんが、方向性として「AI導入でセキュリティ対応の負担は確かに変わる」という感覚はつかめます。
中小企業が参考にすべき「構造」の部分
Sophosの事例で注目したいのは、特定のツールを使ったという話よりも、どういう考え方で自動化の範囲を決めたかという点です。
彼らが選んだのは「全部を機械に任せる」ではなく「判断が要らない部分だけ自動化する」というアプローチでした。セキュリティの世界では、誤った判断が深刻な影響につながることがあるため、人間の確認をどこに残すかの設計が重要になります。Sophosは自動処理できる52%と、アナリストが関与する48%を明確に線引きすることで、効率化と安全性を両立させています。
この発想は、中小企業のセキュリティ対応にも応用できます。たとえば、社内で発生するセキュリティアラートの全件を担当者が目視確認しているとしたら、「定型パターンのアラートはAIに振り分けさせる」「過去に何度も出た同種の通知は自動でクローズする」といった仕分けを導入するだけでも、担当者の負担は変わります。すべてを一度に変える必要はなく、判断コストが低い部分から自動化を試すという構造は、規模に関係なく使えます。
中小企業がセキュリティにAIを使うための現実的な入口
Sophosが使ったDaybreakはOpenAIの企業向けシステムであり、中小企業がそのまま使えるサービスではありません。ただ、市場にはすでに中小企業向けを意識したAI活用型のセキュリティサービスが出てきています。
一つの選択肢が、クラウド型のセキュリティ監視サービスです。自社でサーバーを持たず、月額費用で脅威監視とアラート対応をアウトソースするものです。国内では数万円台から利用できるサービスも増えており、専任担当者がいない会社でも導入のハードルは下がっています。もう一つが、すでに使っているMicrosoft 365やGoogle WorkspaceのセキュリティオプションをAI機能ごと有効にするというアプローチです。たとえばMicrosoft Defender(Microsoftが提供するセキュリティ機能)は、E3またはE5プランに含まれており、AIによる異常検知が標準で使えます。追加費用なしで有効化できるにもかかわらず、設定が初期状態のままの会社は少なくありません。
どちらを選ぶかは、自社の現状によります。社内にIT担当がいて、ある程度の設定作業ができるならMicrosoft DefenderやGoogle Workspaceのセキュリティ強化から始める方が費用対効果は出やすいです。担当者がおらず、設定に自信がない場合はクラウド型のマネージドサービスを検討する方が現実的です。
プロンプトを工夫することでAIに複雑な調査補助をさせることもできますが、セキュリティ文脈では「ChatGPTに不審なメールの文面を貼り付けて判断させる」といった使い方の前に、情報漏洩リスクの確認が必要です。この点については、ChatGPTの社内利用ガイドでも触れているので、導入前の確認として読んでおく価値があります。
「人間の監視を残す」という設計思想
Sophosの事例でもう一つ読み取れるのは、52%の自動化を「完全自動化への第一歩」として位置づけていない点です。公開された情報によれば、自動処理されるケースにも人間がランダムサンプリングで確認を入れる仕組みが残されています。
中小企業がAIをセキュリティに使い始めるとき、似たような設計を持つことが重要です。AIが「問題なし」と判断したアラートを、週に一度まとめて人が見返す習慣を持つだけで、誤分類が蓄積するリスクを抑えられます。AIを入れたら終わりではなく、AIの判断を定期的に人が見るサイクルを組み込むというのが、現時点での現実的な運用に近いです。完全に人の目を外すには、AIの精度と自社業務の理解が一定水準に達するまで待つ必要があります。
こうした「AIと人の役割分担」の考え方は、セキュリティに限らず業務自動化全般に共通します。プロンプトの書き方ガイドでも同様の考え方を整理しているので、AIを業務に組み込む全体設計を考えたい場合は参考になります。
まとめ
Sophosの96%削減という数字は、大企業向けシステムの話として読み流すには惜しい事例です。そこから中小企業が取り出せるのは「どのツールを使ったか」より「どこに人の判断を残し、どこを機械に任せたか」という構造の話です。セキュリティ担当が1人もいない、あるいはいても兼任という会社ほど、この考え方は使える余地があります。すでに契約しているSaaSのセキュリティ設定を見直すことから始めてみると、意外な抜け穴が見つかるかもしれません。自社のセキュリティ対応でAIをどこに使うかを整理したい場合、私たちへの相談も受け付けています。