QRコード詐欺がTeamsにも来ている
メールのフィッシング対策が強化された結果、攻撃者が次に目をつけたのがQRコードを使った経路です。リンクを直接貼るのではなく、QRコードの画像として送りつけることで、URLフィルタリングをすり抜けようとする手口が2023年ごろから海外で急増し、国内でも確認され始めています。
IPAが公表している「情報セキュリティ10大脅威」でもビジネスメール詐欺が継続的に上位に入っていますが、近年の変化として注目されているのが、メールだけでなくチャットツールを経由した攻撃の増加です。警察庁の令和5年度のインターネット犯罪統計でも、ビジネス関係者を騙ったなりすまし被害の相談件数は前年比で増加傾向にあり、被害額の規模も中小企業では1件あたり数十万〜数百万円に及ぶケースが出ています。
この記事では、Microsoft TeamsへのQRコード自動検出機能の追加が何を意味するのか、そして自社の従業員への注意喚起をどう見直せばよいかを整理します。
どんな機能が追加されるのか
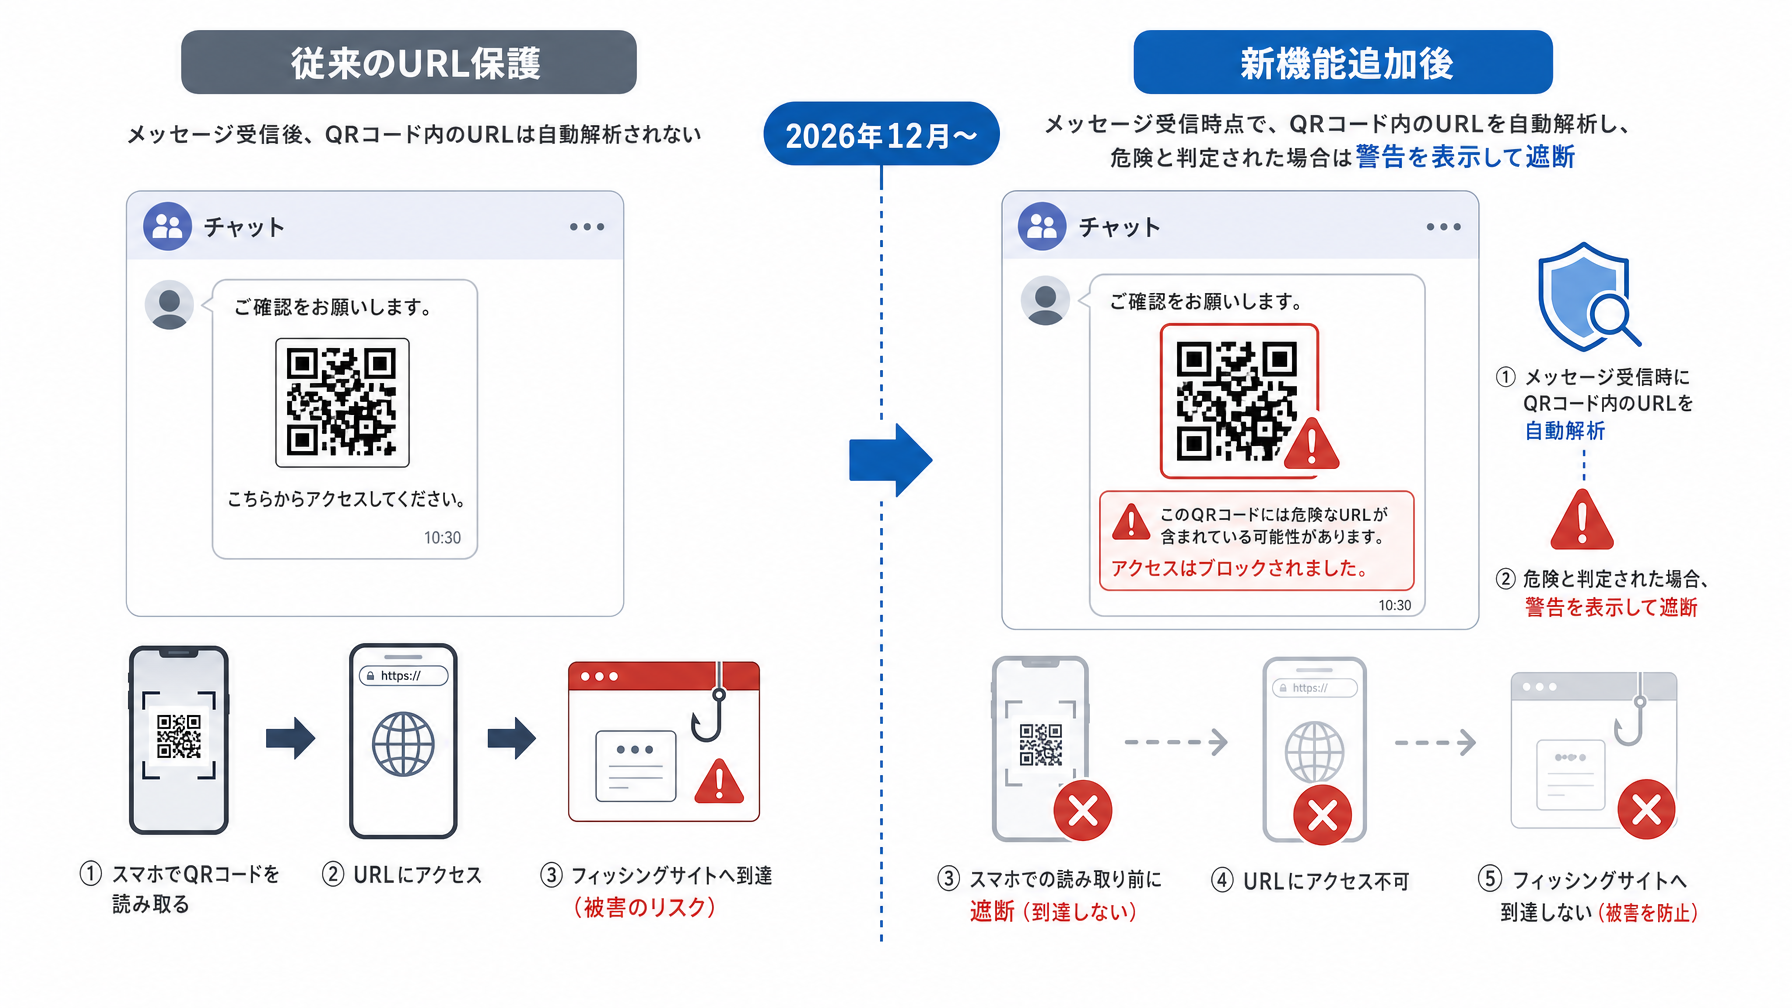
Microsoftは2026年12月を目処に、Teamsのメッセージ内で共有されたQRコードをリアルタイムで解析する機能を正式リリースします。QRコードに埋め込まれたURLを自動的に読み取り、フィッシングサイトや詐欺的なリンクが含まれていると判断した場合、そのコンテンツに追加の保護処理を適用する仕組みです。
これはTeamsにすでに組み込まれている「URLフィッシング保護」の拡張版と考えると分かりやすいです。従来のURL保護は、メッセージ内に直接貼られたURLには機能していましたが、画像として送られてきたQRコードの中身は検査できませんでした。攻撃者はその盲点を突いてQRコード形式で不正リンクを送りつけていたわけで、今回のアップデートでその抜け道を塞ぐ形になります。
利用するにあたって特別な設定変更は不要で、Microsoft 365の法人プランを契約していれば自動的に適用される予定です。ただし2026年12月時点での段階的展開になる可能性もあるため、自社のテナント管理者が「Microsoft 365ロードマップ」(ロードマップID: 576198)で展開状況を確認しておくとよいでしょう。
なぜ今QRコードが攻撃に使われるのか
「QRコードはスマホで読むもの」というイメージがあるため、PCのチャット画面で送られてきたQRコードに対して警戒心が薄れやすいという問題があります。実際にセキュリティ研究者の間でも「QRコードはフィッシング対策の盲点」として繰り返し指摘されており、企業向けのチャットツールを悪用した攻撃パターンとして、社内の人間になりすましてQRコードを送るケースが増えています。
典型的な手口はこうです。まず攻撃者が何らかの方法でTeamsアカウントに不正アクセスするか、似た名前の外部アカウントを使って社員に接触します。そして「このQRコードから会議に参加してください」「社員証の更新はこちらから」といったもっともらしいメッセージとともにQRコードを送付します。受け取った側がスマホでコードを読み取ると、マイクロソフトのログイン画面に見せかけたフィッシングサイトに誘導され、認証情報を盗まれる、という流れです。
このとき、PCの画面に表示されているチャットツールのURL保護機能は「QRコードの画像」しか見ていないため、中のリンクを評価できません。スマホのカメラで読んだ時点で、すべての保護が外れた状態になっています。今回のTeams機能追加は、画像を受け取った時点でQRコードの中身を解析するので、スマホで読む前に「これは危険なリンクを含んでいます」と警告できるようになります。
中小企業での実態と、ツールだけでは防げない部分
従業員30人規模の製造業の会社を例に考えてみます。総務担当が1〜2人で、情報システム専任者がいない状態では、Teamsの設定やセキュリティポリシーを細かく管理するリソースがありません。そうした会社では、Microsoftが標準機能として自動展開してくれるセキュリティ更新は「手をかけなくても守ってもらえる」という点で非常に助かります。今回のQRコード検出機能も、その文脈で評価できる追加です。
ただし、ツールが対応できる範囲には限界があります。Teams外でやりとりされるQRコード、例えばSlackやLINE WORKSで送られてきたコードや、取引先から紙で受け取ったQRコード、メールに添付された画像などは、今回の機能の対象外です。また、Teamsを使っていない会社は当然この恩恵を受けられません。
営業担当が3人のチームで、取引先とLINEや個人のスマホメールも使いながら連絡を取り合っているような状況であれば、Teamsのセキュリティ強化だけで十分とはいえません。「公式ツール以外で受け取ったQRコードは、まず上長か管理部門に確認してから読む」というルールを明文化しておくことが、機能追加と並行して必要な対応になります。
従業員への注意喚起を見直すタイミング
今回のアップデートは、社内の注意喚起を見直す良い機会でもあります。「フィッシングメールに注意」という啓発はある程度浸透してきた会社でも、チャットツール経由のQRコード詐欺を明示的に伝えている会社はまだ少ないためです。
見直しのポイントは2つに絞れます。1つ目は、Teamsに機能が追加されても「社外のツールや紙のQRコードは保護されない」ことを伝えること。2つ目は、「送信元が社内の人間であっても、QRコードが含まれていたら内容を口頭で確認する」という習慣を根づかせることです。アカウントが乗っ取られていれば、見知った同僚の名前から詐欺メッセージが届くこともあるからです。
こうした内容は、複雑な技術説明なしに伝えられます。「Teamsで知らない人からQRコードが届いたら読まない。知っている人から届いても、QRコードのURLが何か確認してから読む」という一文でも、現場に届けば効果があります。以前公開したプロンプトの書き方ガイドでも触れているように、シンプルな言葉に落とし込んだうえでChatGPTなどを使って社内向けのお知らせ文を下書きさせる、という活用方法も現実的な選択肢です。
Teams自体の使い方について基礎から確認したい場合は、ChatGPT活用ガイドにTeamsとAIツールを組み合わせる際のヒントも掲載しています。
Teamsを使っていない会社がこの動向から得られること
Teamsを導入していない会社にとっても、このアップデートには意味があります。主要なビジネスチャットツールがQRコード詐欺を「対応すべき脅威」として正面から取り上げ始めたことは、チャットツール経由の攻撃がすでに無視できない頻度で発生していることを示しています。Slack、Google Chat、ChatworkといったほかのツールでQRコードを受け取る機会がある場合、同じリスクが存在していると考えておく必要があります。
自社のチャットツールにこうした検出機能があるかどうかを確認し、なければ「社員が自分で判断する」ルールを用意しておく。この2点を確認するだけで、今日できるリスク低減になります。
まとめにかえて
TeamsへのQRコード自動検出機能は、ツール側の保護を一歩前進させるものです。ただし、機能が展開される2026年12月を待つ間も攻撃は来ますし、展開後もTeams以外の経路は保護されません。ツールの進化を頼りながらも、「チャットで届いたQRコードは慎重に扱う」という習慣をどうチームに定着させるか、という問いは残ります。あなたの会社で、その習慣を伝える一番届きやすい方法は何でしょうか。
Teamsのセキュリティ設定やMicrosoft 365の活用について社内展開の相談がある場合、専門家への問い合わせも一つの選択肢です。