これは「設定しなくていい」アップデートの話です
Google Meetに、2026年10月から新しい暗号化技術が組み込まれました。名前は「ポスト量子暗号(PQC:Post-Quantum Cryptography)」。聞き慣れない言葉ですが、総務・情シス担当者にとっては対応不要で安心できる変更です。PCのブラウザから参加する会議と会議室の専用機器から先にPQCが適用されており、スマートフォンからの利用についても順次対応予定です。
この記事では、PQCが何を守るのか、中小企業の会議にどんな意味を持つのか、そして社内や取引先への説明に使える情報をまとめます。
「ポスト量子暗号」とは何か
少し背景から整理します。いまのWeb会議の通信は、RSAや楕円曲線暗号といった技術で守られています。この技術は、現在のコンピュータが解読するには膨大な時間がかかるため安全とされてきました。ところが量子コンピュータが実用化されると、この計算を短時間でこなせる可能性が出てきます。すでに一部の攻撃者が「いまの暗号化通信を記録しておき、量子コンピュータが普及したら後から解読する」という戦略——「今盗って後で解く(Harvest Now, Decrypt Later)」と呼ばれる手口——を取り始めているとセキュリティ研究者の間で指摘されています。
ポスト量子暗号は、この将来リスクに備えて設計された新世代の暗号方式です。量子コンピュータで解くことも計算上困難な数学的構造を使うため、通信の安全性が長期的に維持されます。Googleは米国国立標準技術研究所(NIST)が標準化した方式をベースにGoogleMeetへ組み込み、2026年10月から実際の通話に適用し始めました。
中小企業の会議で「後から解読」は現実の話か
「うちの会社の会議が量子コンピュータで解読される?」と思われるかもしれません。規模感として考えると、全社員30人のメーカーや、10人前後の士業事務所が標的にされるリスクは確かに大企業より低いです。ただ、中小企業が扱う情報の中に、実は長期的な価値があるものが混ざっています。
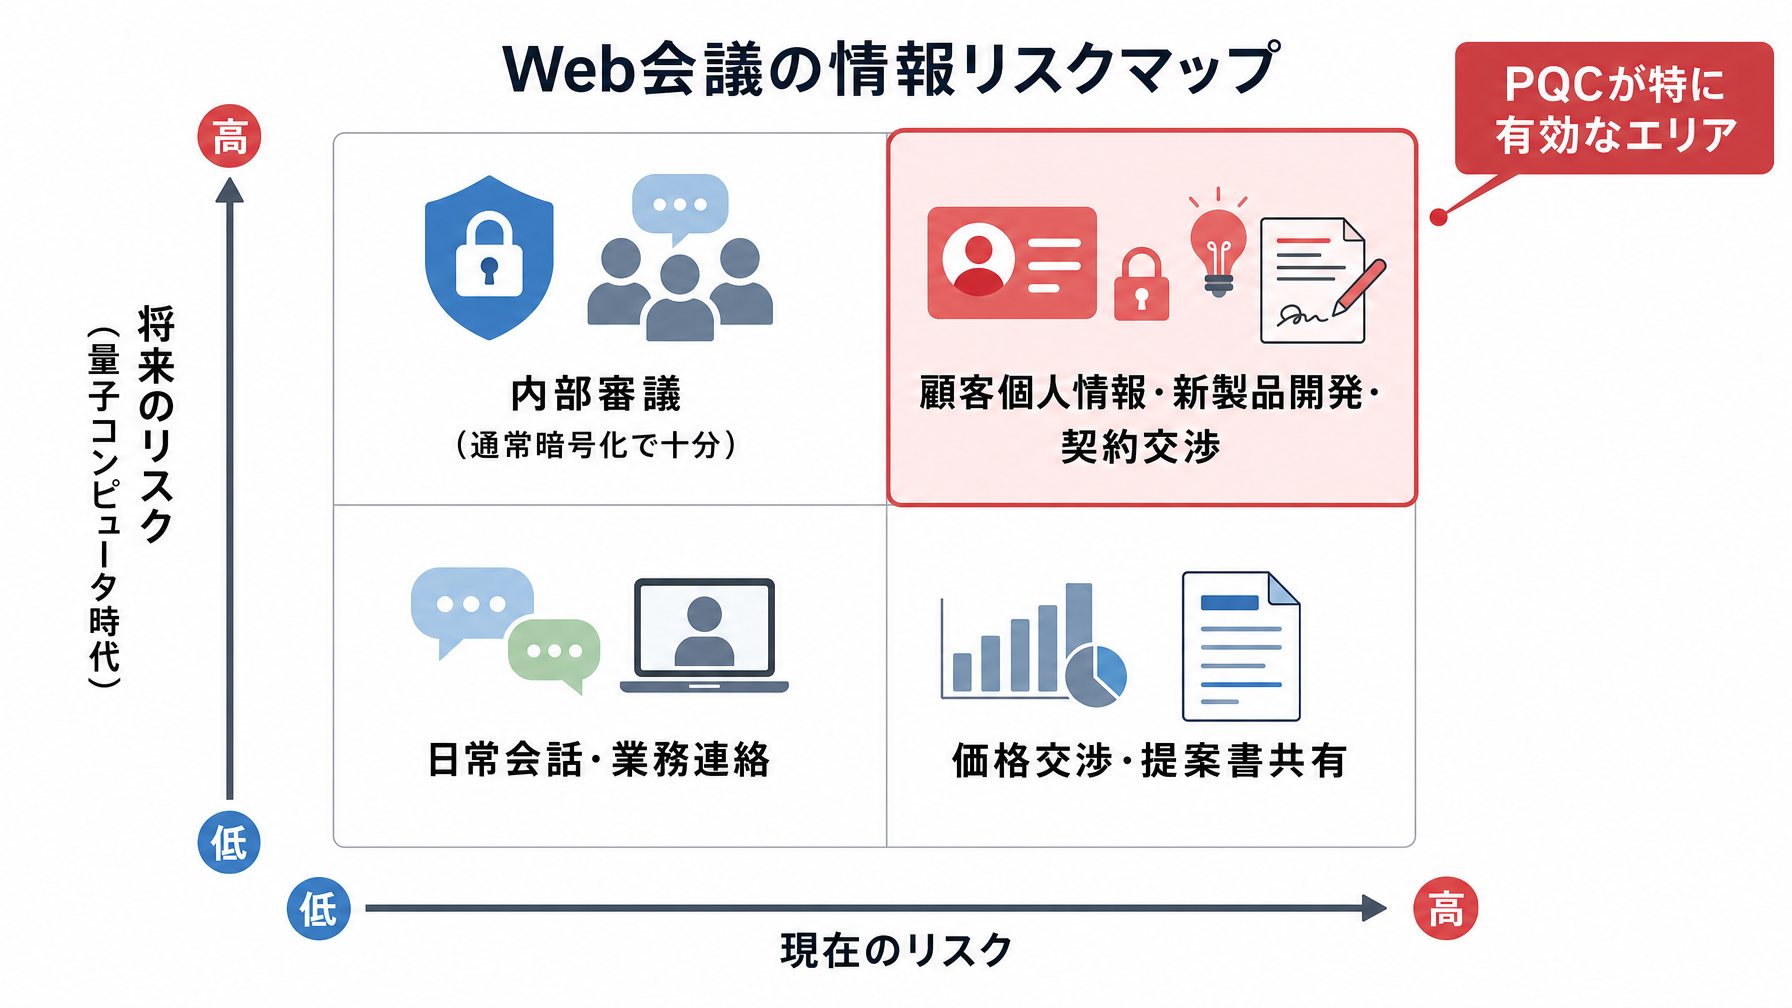
以下に、Web会議でやり取りされる情報と、「後から解読」された場合のリスクを整理しました。
| やり取りの内容 | 長期的な価値 | 影響の深刻度 |
|---|---|---|
| 取引先との価格交渉 | 数年後も競合他社には出したくない | 中〜高 |
| 顧客個人情報の共有(氏名・住所) | プライバシー保護義務が継続する | 高 |
| 新製品・新サービスの企画討議 | 特許・商標取得前に漏れると致命的 | 高 |
| 人事・給与の審議 | 長年経っても当事者に影響する | 中 |
| 社内の日常連絡・業務報告 | 基本的に漏れても実害は限定的 | 低 |
日常会話の大半は影響が少ないですが、価格・個人情報・開発途中のアイデアを話すWeb会議は、今後さらに通信回線を流れるデータが長期保存される状況を前提にセキュリティを考える必要があります。PQCはこのリスクに対する先回りの手です。
追加の設定・費用は発生しない
Google Meetを普段使いしている会社の担当者が最初に気になるのは「自分たちが何かしなければならないのか」という点だと思います。答えはシンプルで、何もしなくて構いません。PCのブラウザからGoogle Meetに参加する会議も、会議室に置かれているGoogleのミーティングルームデバイスも、すでに自動的にPQCで保護されています。画面上の変化もなく、接続手順も変わりません。
Google Workspaceの契約プランも現状は問いません。Business Starter、Business Standard、Business Plusを含む既存プランのまま、追加料金なしでこの暗号化が適用されています。情シスや総務の担当者が社内向けにメールやチャットで一言「Google MeetのセキュリティがアップデートされてPQCに対応しました、使い方は変わりません」と伝えるだけで、現場への周知として十分です。
まだGoogle Meetを業務に取り入れていない会社にとっては、この機会にWeb会議ツールの選定基準として「通信の暗号化レベル」を加えてみる価値はあるかもしれません。ZoomやMicrosoft Teamsもそれぞれの暗号化方式を持っていますが、PQCを実際の本番通信に組み込んでいるかどうかは各社の対応状況を確認する必要があります。
社外に説明するときの言い方
取引先から「会議の内容は安全ですか」と聞かれたとき、あるいは顧客への対応でWeb会議を使う場面で、セキュリティについて説明が必要になることがあります。IT専門家でなくても伝えられる言い方として参考にしてください。
「私たちはGoogle Meetを使っていますが、2026年10月から量子コンピュータが普及した後でも解読されない暗号化方式に自動的に移行しています。通常の会議と使い方は変わらず、通信内容がより長期的に保護される仕組みになりました。」
技術的な詳細を聞かれた場合は、「NISTが標準化したポスト量子暗号(PQC)を採用しており、現在の主流の暗号化に加えてPQCを重ねる形で保護しています」と補足するとより正確です。MicrosoftのTeamsや自社VPN、メール暗号化の話をする際にプロンプトの書き方ガイドで紹介しているような「AIに説明文を書かせる」方法を使うと、社内FAQ文書をまとめる手間が減ります。
今後のスマートフォン対応と注意点
現時点でPQCが適用されているのは、PCのブラウザから使う場合と、GoogleのMeet対応会議室デバイス(シリーズワンやChromeboxなど)です。スマートフォンアプリ(iOS・Android)については、Googleが「近日中に対応予定」としており、具体的な時期は未定のままです。
外出先からスマートフォンで重要な契約交渉や個人情報を含む会議に参加する機会が多い会社では、モバイル対応が完了するまでの暫定措置として、可能であればPCブラウザ経由での参加を選ぶという判断もあります。ただし、現在のスマートフォン通話が「危険」というわけではなく、従来の暗号化は引き続き機能しています。将来に向けた追加の保護層(PQC)がまだ適用されていない、という意味合いです。
この動きは、Google以外の主要プラットフォームにも波及する可能性が高いです。NISTが2024年にPQCの標準アルゴリズムを正式に確定させたことで、各社が実装を本格化させる段階に入っています。ChatGPTの使い方などAIツールの活用と並行して、企業のセキュリティ基盤そのものが静かに更新されていく流れは、今後数年で加速していくでしょう。
まとめ
Google Meetに組み込まれたポスト量子暗号は、操作上の変化が何もない代わりに、将来の量子コンピュータによる通信解読リスクに先手を打つ仕組みです。追加費用なし、設定変更なしで適用されているため、担当者の対応は社内への周知と、取引先への説明の準備くらいで完結します。機密性の高い情報を扱うWeb会議が多い会社ほど、今回の変更は地味ながら意味があります。
セキュリティ対策を「何かを入れ替える手間」として捉えると動きにくいですが、こういった自動適用のアップデートが積み重なることで、普通の中小企業が使うツールのセキュリティレベルは少しずつ底上げされています。自社の会議でどんな情報をやり取りしているかを一度棚卸しすると、どのツールをどこまで信頼するかの基準が見えてくるかもしれません。
Web会議のセキュリティ設定や社内のIT環境全体の見直しを検討している場合は、AI活用と合わせて専門家への相談もひとつの選択肢です。