OpenAIが2026年9月、医療・電力・水道・物流といった社会インフラを守る組織向けに、10億ドル(約1,500億円)規模のサイバーセキュリティ支援プログラム「Daybreak for Frontline Defenders」を発表しました。大企業や国家機関だけの話に聞こえるかもしれませんが、支援の対象として挙げられている「essential services(必要不可欠なサービス)」の定義は、規模を問わず当てはまる可能性があります。この記事では、Daybreakの概要と対象範囲、日本の中小企業における実際のサイバー攻撃被害の状況、そして自社が支援の恩恵を受けられるかを判断するための材料を整理します。
Daybreakとは何をするプログラムか
Daybreak for Frontline Defendersは、OpenAIが提供する最新のAIモデルやセキュリティ分析ツールへのアクセス、専門家によるトレーニング、技術サポートをパッケージとして提供するプログラムです。「フロントライン(最前線)」という言葉が示すとおり、サイバー攻撃の被害を受けた場合に社会的な影響が大きい組織を優先的に支援することを目的としています。
具体的に何ができるようになるのかというと、AIを使って通常のトラフィックとの差異を自動的に検出したり、過去の攻撃パターンをもとに次の攻撃を予測したりといった、これまでは専門のセキュリティ担当者がいないとできなかった作業を、より少ない人員でこなせるようになる可能性があります。OpenAIが提供する「frontier cyber AI」とは、GPT-4系の最新モデルをサイバーセキュリティの文脈で使えるように最適化したものを指しており、攻撃コードの解析や、フィッシングメールの検出精度の向上などに使われることが想定されています。
OpenAIはすでに複数の公的機関やインフラ企業と協力関係にありますが、Daybreakはその対象を中規模の組織まで広げようとしている点が新しいところです。10億ドルという金額は、単独の支援というよりもパートナー企業や政府機関と連携しながら複数年にわたって積み上げる総額の目安とみられており、すべての費用を無料で提供するというよりは、補助率や優先アクセスの形で提供されると考えるのが自然です。
日本の中小企業が実際に受けているサイバー攻撃の現状
IPAが2026年に公表した情報セキュリティ10大脅威(組織編)では、ランサムウェア攻撃が引き続き上位に挙がっており、被害を受けた組織の中に中小規模の製造業や医療機関が多数含まれていました。IPA「情報セキュリティ10大脅威 2026」によると、ランサムウェアによる被害の報告件数は前年比で増加傾向にあり、身代金要求の平均額が数百万円から数千万円規模に達するケースも報告されています。
注目すべきは、攻撃対象の選ばれ方です。攻撃者は必ずしも大企業を狙うわけではなく、セキュリティ対策が手薄な中小企業を「踏み台」として利用し、そこを経由して大手取引先のシステムに侵入するサプライチェーン攻撃が増えています。従業員20人の製造業者が、直接金銭を奪われるというより、取引先の大手メーカーへの入口として狙われるというケースです。この構図は、中小企業のセキュリティ対策が取引先との信頼関係にも影響することを意味しています。
「essential services」の定義と中小企業の該当可能性
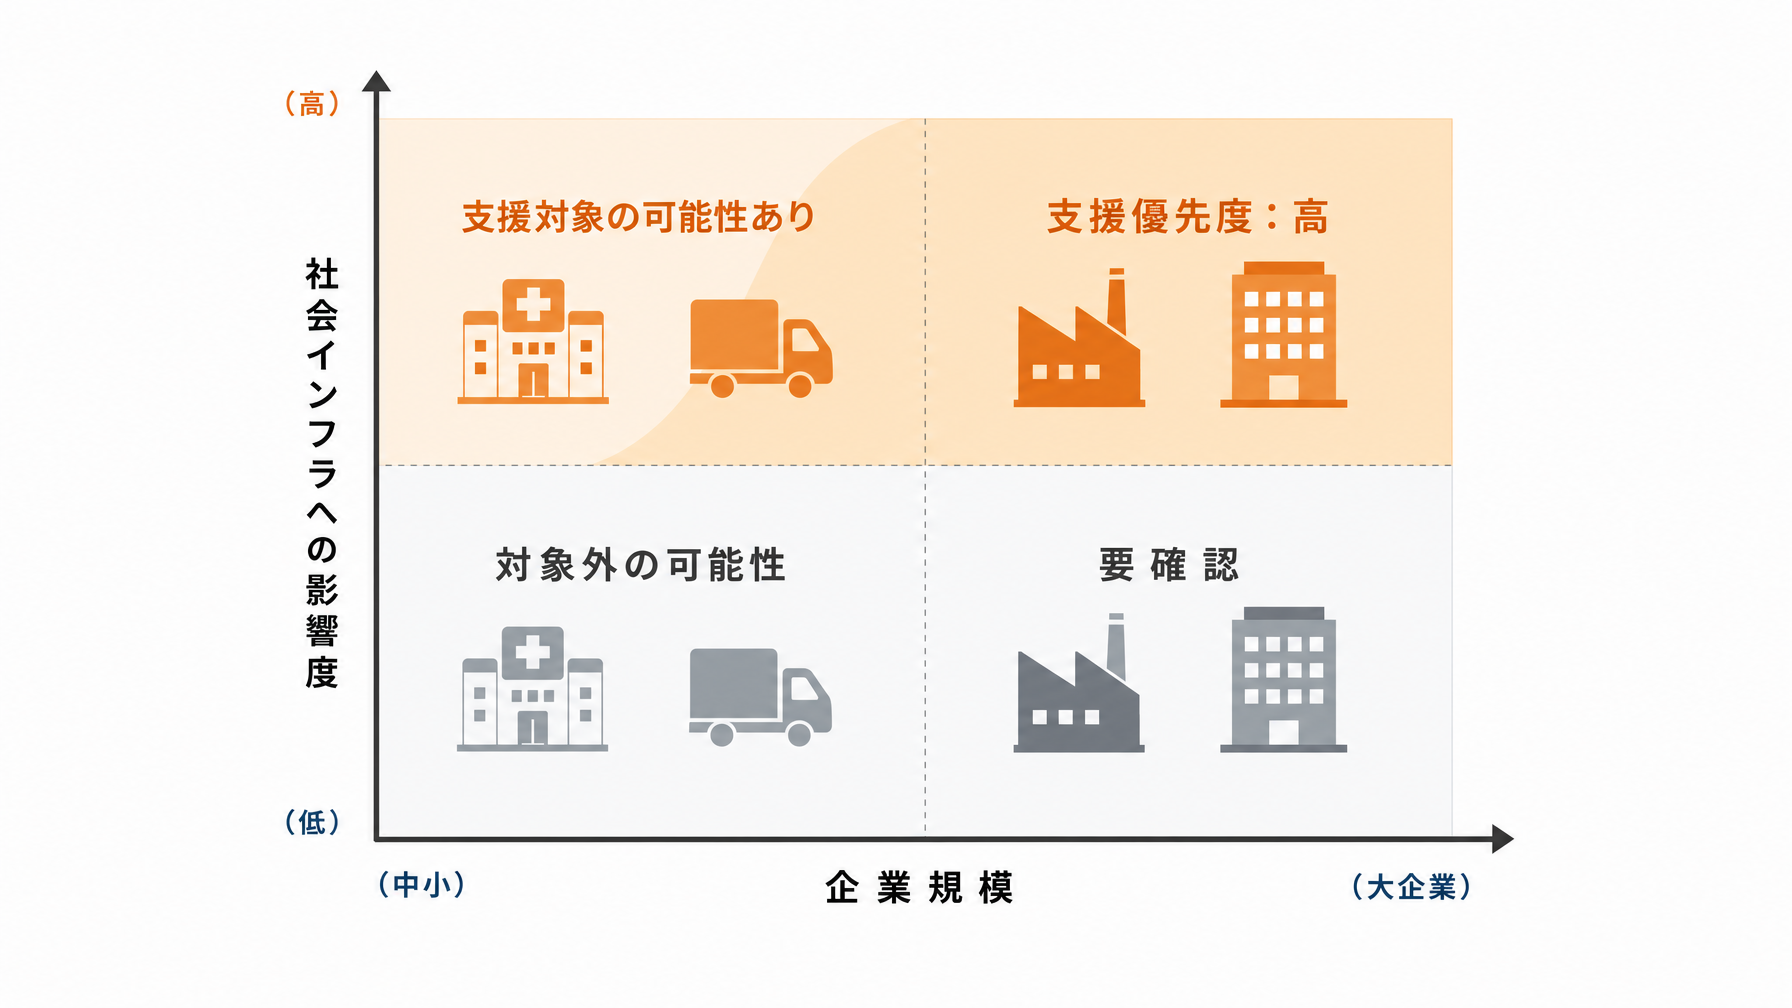
Daybreakが支援の対象とする「essential services」について、OpenAIは電力・水道・医療・通信・金融・交通・食料供給を例として挙げています。これを日本の中小企業の業種に照らすと、以下のような整理ができます。
| 業種 | Daybreak対象の可能性 | 補足 |
|---|---|---|
| 中小規模の病院・診療所 | 高い | 医療記録の管理・オンライン診療への移行が進む |
| 地域の電気・ガス・水道事業者 | 高い | 制御システムへのサイバー攻撃事例が増加 |
| 物流・配送会社(食料・医薬品) | 中程度 | サプライチェーン上の位置づけによる |
| 食品製造・農業協同組合 | 中程度 | 食料供給に直結する規模かどうかで変わる |
| 小売業・IT系サービス業 | 低い | 地域や取引先への影響範囲が限られる場合 |
| 通信インフラ関連の下請け業者 | 中程度 | 大手通信会社との契約内容による |
この表は、Daybreakへの申請や参加を保証するものではありません。あくまで「自社が対象に近いかどうか」を考える出発点として使ってください。プログラムの詳細な参加要件はOpenAIが今後公開していく予定であり、地域別・国別の窓口についてもまだ確定していない部分があります。
現時点での確認としては、OpenAIの公式ページ(openai.com/index/daybreak-for-frontline-defenders)で支援対象の概要が公開されています。日本語での問い合わせ窓口は2026年9月時点では設けられていないため、英語での問い合わせか、OpenAIの日本法人を通じた確認が必要です。
中小企業がDaybreakを待つ前にできること
Daybreakへの参加が実現するかどうかに関わらず、サイバー攻撃への備えを後回しにするほど今のリスク環境は余裕がありません。AIを活用したセキュリティツールの費用は以前より下がっており、月額数千円から使えるサービスも登場しています。
たとえば従業員35人の医療機器販売会社で、メール経由のフィッシング攻撃を受けた場合を考えてみます。担当者が不審なリンクを踏んでしまったとき、事後に検知できる仕組みがなければ、被害の全貌が判明するまでに数日から数週間かかることもあります。AIを使ったメールフィルタリングやログ監視ツールは、こういった「踏んでしまった後に早期検知する」仕組みとして機能します。専任のIT担当者がいなくても、クラウド型のツールであれば設定の大部分をサービス側が管理してくれるため、現場の担当者が毎日チェックしなくてもある程度の検知体制を作れます。
また、ChatGPTの使い方ガイドでも紹介しているように、AIを使ってセキュリティポリシーの文書を作成したり、従業員向けのフィッシング注意喚起文を素早く書いたりといった、間接的なセキュリティ強化にも活用できます。ツールへの投資とあわせて、社内の「人的な防御」を整えることが、費用対効果の面でも有効です。
プロンプトの書き方を工夫すれば、社内ルールの草案やチェックリストの作成もAIに任せることができます。プロンプトの書き方ガイドを参考に、まず小さな業務から試してみるのが現実的な始め方です。
Daybreakが示している方向性
OpenAIがこのタイミングで10億ドルの予算をサイバーセキュリティ支援に投じる背景には、AIを使った攻撃ツールの高度化という問題があります。攻撃者もAIを使い始めており、フィッシングメールの文章の自然さや、マルウェアのコード生成速度が上がっています。守る側だけがAIを使わないでいると、攻撃と防御の非対称性がさらに広がる可能性があります。
Daybreakは、この非対称性を少しでも縮める試みとして位置づけられています。大手企業や政府機関がAIセキュリティを導入するなかで、中小規模の医療機関や地域インフラ事業者がサポートなしに同じ水準を保つのは難しい、という現実認識が背景にあります。支援の窓口が日本の中小企業まで広がるかどうかはこれからの話ですが、プログラムの存在を知っておくことで、今後の申請機会を逃さずに済みます。
自社がDaybreakの対象に該当しそうかどうか判断に迷う場合や、AIを活用したセキュリティ対策を社内でどう始めるか相談したい場合は、AI導入支援の専門家に確認してみることも一つの選択肢です。
まとめ
Daybreakが「大企業・国家機関向け」と決まったわけではありません。医療・物流・インフラに関わる中小企業であれば、支援の対象に入り得る可能性があります。一方で、プログラムへの参加を待つ間も、サイバー攻撃のリスクは続いています。Daybreakを「自社に関係があるかもしれないプログラム」として把握しつつ、今できる範囲でのセキュリティ強化を並行して進める——この二本立てで考えることが、現状では現実的な判断です。