社員がスマホで受け取った「取引先からのLINE」が、実は詐欺師からのメッセージだったとしたら——そういうリスクが、日本の中小企業でも現実になっています。2026年に入り、Google DeepMindとシンガポール政府が共同で開発したAI詐欺検知の取り組みが公開されました。技術の細かい話よりも「自分たちの会社に何が起きているのか、何から手をつければいいのか」を知りたい担当者のために、この取り組みの背景と、中小企業が今考えておくべきことをまとめます。
社員のチャットが狙われている——日本でも起きていること
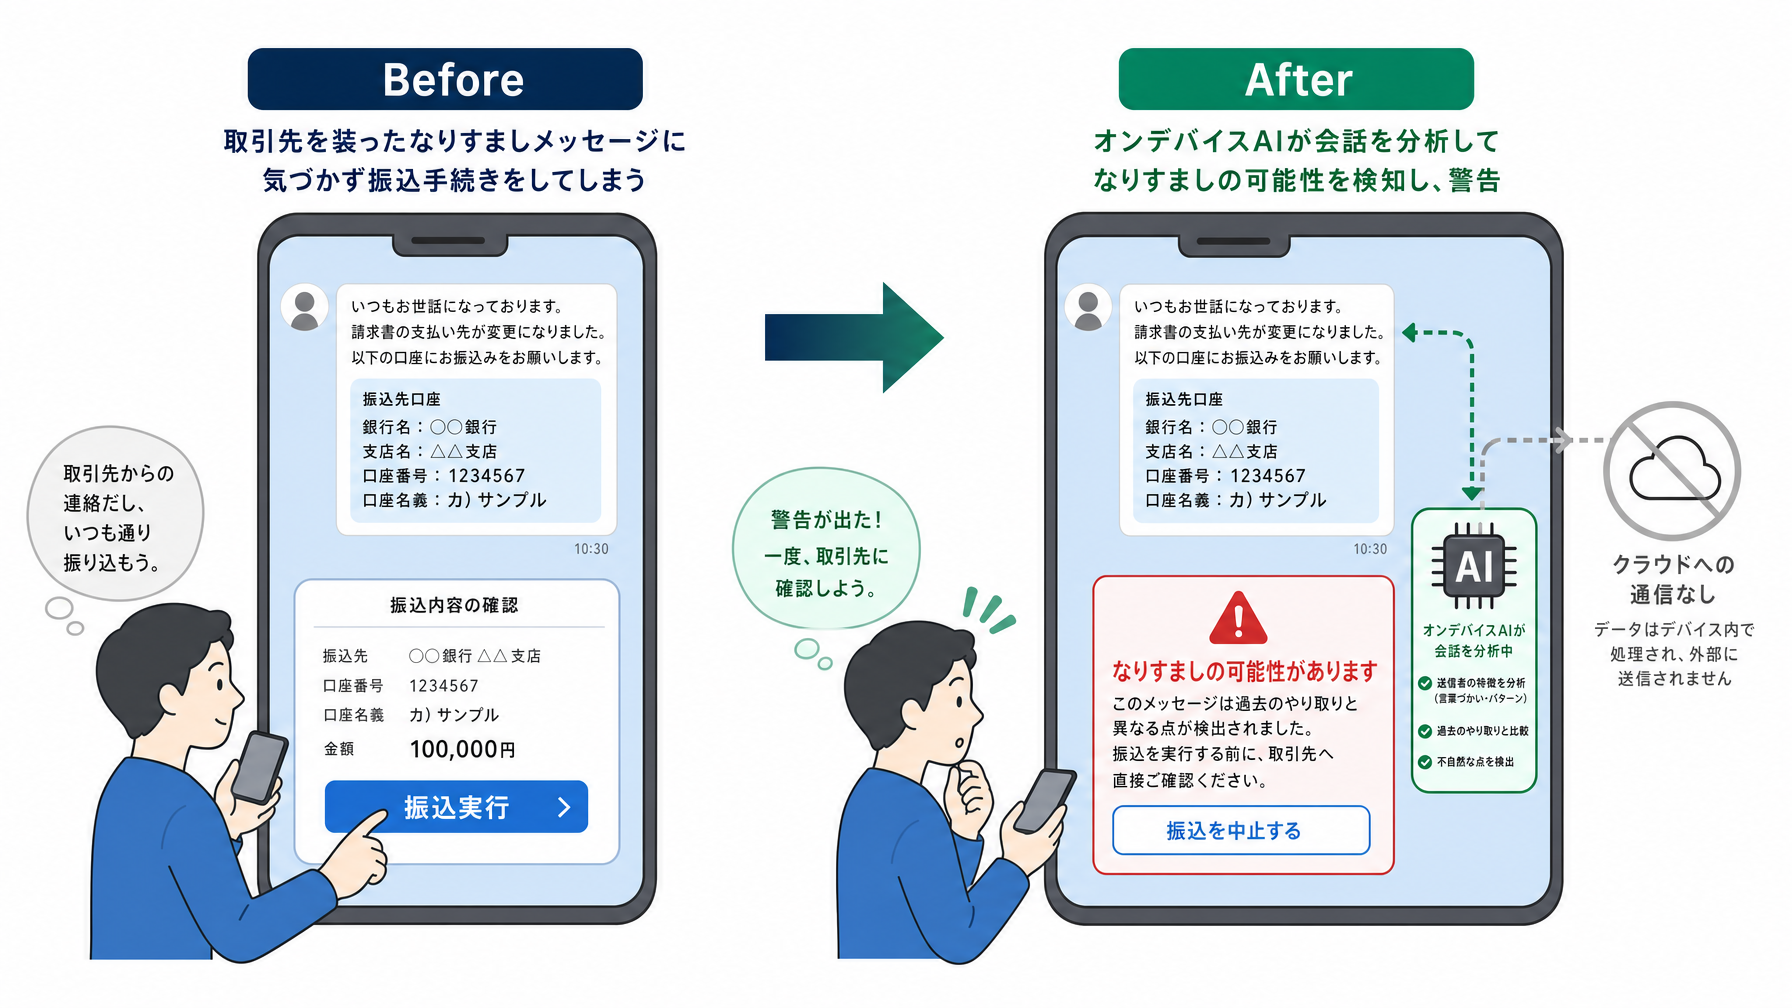
ビジネスメール詐欺(BEC)という手口があります。取引先や上司になりすましてメールやチャットで連絡し、振込先の変更を指示したり、機密情報を引き出したりするものです。警察庁の公開データによると、日本のビジネスメール詐欺による被害は2022年以降も毎年数十億円規模で推移しており、IPA(情報処理推進機構)も「情報セキュリティ10大脅威」に継続してランクインさせています。
厄介なのは、狙われるのが大企業だけではないという点です。むしろ専任のセキュリティ担当者がいない中小企業は対応が遅れやすく、攻撃者に都合の良いターゲットになりがちです。メールだけでなく、LINEやWhatsApp、Slackといったチャットツールを業務に使う会社が増えたことで、攻撃の入口がさらに広がっています。なりすましのアカウントから「急ぎで振込をお願いします」と送られてきても、チャットだと真偽の確認を後回しにしてしまうケースは少なくありません。
Google DeepMindとシンガポール政府が作ったのは何か
Google DeepMindとシンガポール政府のデジタル開発情報通信省(MDDI)、およびGovTech Singaporeが共同で取り組んだのは、「会話の中に埋め込まれた詐欺を、デバイス上のAIがリアルタイムで検知する」というシステムです。
ここで使われているのが「Gemma(ジェマ)」と呼ばれる軽量AIモデルです。GemmaはGoogleが公開しているオープンソースの言語AIで、スマートフォンのような処理能力が限られたデバイスでも動かせる設計になっています。クラウド(インターネット上のサーバー)に会話データを送らずに、端末内だけで処理を完結させる点が最大の特徴です。
なぜクラウドに送らないことが重要なのか。プライベートなチャットの内容を外部サーバーに送信するのは、プライバシーの観点からも企業情報の漏洩リスクの観点からも大きな問題をはらんでいます。この「オンデバイス処理」という設計によって、会話内容がデバイスの外に出ることなく、詐欺の可能性を検知できるようになります。シンガポール政府は特に「会話型詐欺」——つまりSNSやチャットアプリを通じて人間関係を築きながら騙す手口——への対策としてこの仕組みを開発しました。詐欺師が送ってくるメッセージのパターンを学習させたAIモデルを、個々のスマートフォン上で動かすことで、ユーザーに警告を出す仕組みです。
「自分たちには関係ない」と思う前に確認したいこと
この取り組みを「シンガポールの話」として読み流してしまうのは少しもったいないです。技術の中身というより、「会話の中に潜む詐欺をAIで検知する」という発想そのものが、日本の中小企業のセキュリティ対策を考えるうえで参考になります。
たとえば従業員20人の製造業で、営業担当が取引先とLINEでやり取りしているとします。取引先の担当者がアカウントを乗っ取られ、見慣れたアイコンのまま「振込先が変わりました」と連絡してきたとき、その担当者は気づけるでしょうか。ChatGPTをはじめとした生成AIの普及で、詐欺メッセージの文章が格段に自然になっています。以前のように日本語の不自然さや誤字で「怪しい」と判断することが難しくなっているのが現状です。
現時点で多くの中小企業が取っている対策は、「怪しいメールを開かないよう社員に周知する」「振込の前に電話で確認する」といったルールベースの対応です。これ自体は有効ですが、全員が必ずルールを守れるわけではなく、繁忙期や複数案件が重なった状況では確認が後回しになります。人に依存した対策には、どうしても抜け穴ができます。
今使えるツールと、近い将来変わること
現時点でGemmaを使った詐欺検知システムが日本の中小企業向けに製品として提供されているわけではありません。ただ、今日の時点でも実際に使える対策の選択肢はあります。
まず、メールのフィッシング検知については、Microsoft 365やGoogle WorkspaceといったビジネスSaaS(月額課金型のクラウドサービス)にすでにAIを使った不審メール検知機能が含まれています。Microsoft 365 BusinessやGoogle Workspace Business Starterといったプランであれば、月額数百円〜千数百円程度(1ユーザーあたり)で利用でき、設定を有効にするだけである程度のフィルタリングが機能します。チャットツールのSlackにも、フィッシングリンクの警告機能が組み込まれています。
チャットツール上のなりすましについては、現状では技術的な完全防御が難しく、運用ルールとの組み合わせが現実的です。「一定額以上の振込依頼はチャットのみで完結させない」「アカウント変更の連絡は別の手段で必ず確認する」といったルールを文書化しておくことが、まずできることです。プロンプトエンジニアリングの基本的な考え方をこのガイドで押さえておくと、AIツールをセキュリティ対策に活用する際の応用範囲も広がります。
一方、今後の流れとして注目しておきたいのは「オンデバイスAI」の普及です。Googleだけでなく、AppleもiPhone上でAIを動かす方向に進んでいます。スマートフォン自体がAIで会話内容を解析し、詐欺の兆候をユーザーに知らせる機能は、数年以内に標準搭載される可能性があります。そうなれば、追加のコストや複雑な設定なしに、社員全員のスマホが詐欺検知の防波堤になります。
下の表は、現時点で中小企業が選べる詐欺・なりすまし対策の選択肢を整理したものです。
| 対策の手段 | 主な対象 | コスト目安 | 導入の手間 |
|---|---|---|---|
| Microsoft 365 / Google Workspace の不審メール検知 | メール | 月額800〜1,300円/人程度 | 設定変更のみ |
| Slackのフィッシング警告機能 | チャット(Slack) | 既存プランに含まれる場合あり | 設定変更のみ |
| 振込・情報変更の確認ルール(運用) | チャット全般・電話 | 無料(時間コスト) | 社内周知・文書化が必要 |
| 多要素認証(MFA)の導入 | アカウント乗っ取り防止 | 多くは無料機能 | 全社展開に時間がかかる |
| オンデバイスAI検知(将来) | スマホのチャット全般 | 未定(OS標準機能化が予想される) | 端末更新が前提 |
会社のメールを全員がMicrosoft 365やGoogle Workspaceで使っている場合は、まず既存プランの不審メール検知が有効になっているかを確認するところから始めるのが、手間とコストのバランスから見て現実的です。一方、LINEやWhatsAppを業務に使っている場合は、これらは現時点でAIによるなりすまし検知が弱く、運用ルールと多要素認証の組み合わせが中心になります。
まとめ
Google DeepMindとシンガポール政府の取り組みが示しているのは、「AIによる詐欺検知がデバイス上で完結する時代が近い」というシグナルです。会話データを外部に送らずに端末内で処理できるなら、プライバシーの問題も企業情報の漏洩リスクも大幅に下がります。
ただし今すぐ使える技術ではないため、現時点では既存ツールの機能確認と社内ルールの見直しが先です。ChatGPTの使い方や活用事例をこちらのガイドで把握しつつ、AIセキュリティの動向を追い続けることが、数年後の選択肢を広げることにつながります。あなたの会社で、社員がビジネスチャットを使っているのに詐欺対策のルールが整っていない箇所はどこかにあるでしょうか。そこを一つ洗い出すだけでも、今日できることがあります。
社員のスマホ上での詐欺リスクをどう管理するか、AI活用を含めた対策を検討したい場合は、専門家への相談も一つの選択肢です。