生成AIを業務で使い始めた社員が増えてきたとき、「うちのルールはどうするのか」という話が経営者や管理部門の頭に浮かぶのは自然なことです。しかし多くの中小企業では、ルールの作り方そのものが分からず、「とりあえず禁止」か「完全に野放し」のどちらかになりがちです。この記事では、従業員10〜100人規模の会社が生成AIの社内利用ルールを作るときに決めるべき項目と、その考え方を整理します。ひな形として使える項目一覧も示しますので、自社の状況に合わせて取捨選択してみてください。
なぜ「とりあえず禁止」では立ち行かなくなるのか
生成AIとは、テキストや画像などのコンテンツをAIが自動で生成する技術の総称です。ChatGPT(OpenAIが提供するAIチャットサービス)や、Microsoft 365に組み込まれたCopilotなどが代表的なツールです。これらはすでに個人のスマートフォンからも無料で使えるため、会社が公式に認めていなくても、社員が個人的に業務で使い始めているケースは珍しくありません。
禁止ルールを出しても、そもそも「会社のパソコンから使っている」という意識がない社員には届きにくいのが現実です。それよりも「どう使えばいいか」を明示した方が、情報漏えいのリスクを実質的に下げられます。逆に言えば、ルールを作らずに放置し続けることが、今や最もリスクの高い選択になりつつあります。
ただし、ルールを厳しくしすぎると業務効率化という恩恵も失います。「顧客の個人情報を入力しない」という核心的な制約は守りつつ、議事録の要約や社内文書の下書きには自由に使える、という線引きが現実的なバランスです。
最初に決める3つの骨格
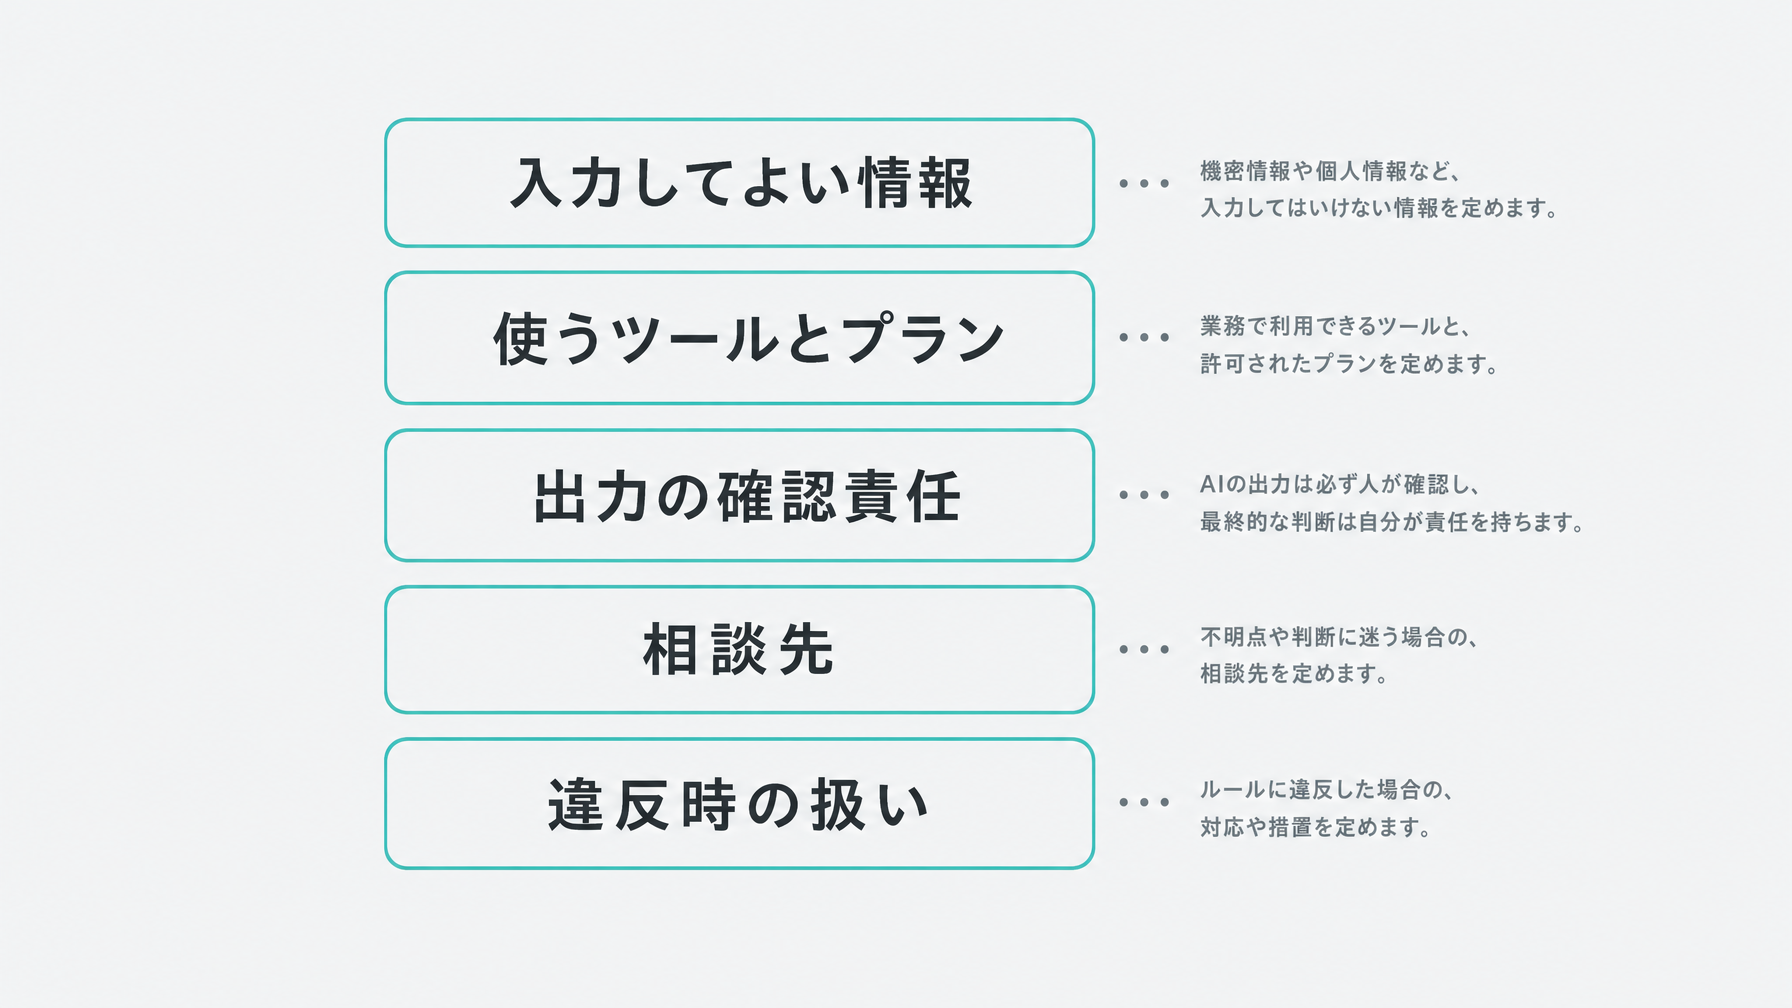
ルール作りで最初につまずくのは、「全部を一度に決めようとする」ことです。まず以下の3点だけを決めることで、骨格が固まります。
ひとつ目は、どのツールを使ってよいかです。会社が公式に認めるツールを明示することで、野良利用を防ぎます。たとえば「ChatGPT(有料プランのTeamsプランのみ)」「Microsoft Copilot(社内ライセンス版のみ)」のように、ツール名とプランを具体的に指定します。無料プランと有料プランでは、入力したデータがAIの学習に使われるかどうかのポリシーが異なるケースがあるため、プランの指定は必須です。
ふたつ目は、入力してよい情報と禁止する情報の線引きです。ここが最もトラブルに直結するため、後述するセクションで詳しく説明します。
三つ目は、AIが出した回答の確認責任です。生成AIは誤った情報をそれらしく出力することがあります(これをハルシネーションと呼びます)。「AIの出力をそのまま使う」ことを禁止し、必ず担当者が内容を確認してから使うという一文を入れるだけで、品質トラブルのリスクが大幅に変わります。
入力情報の線引き:どこで区切るか
情報の取り扱いは、ルールの中で最も慎重に決める必要があります。以下の考え方を参考にしてください。
入力を原則禁止とする情報の例として、まず顧客の氏名・住所・電話番号・メールアドレスなど個人を特定できる情報が挙げられます。次に、取引先との契約書や見積書に含まれる金額・条件・社名の組み合わせ。また、社員の給与情報・評価情報・健康情報。さらに、公開前の新製品情報・営業戦略・特許出願前の発明内容なども含まれます。
これらは「入力した瞬間に、その情報がどこに保存・利用されるか分からなくなる」という性質を持ちます。利用規約上はデータを学習に使わないと定めているサービスでも、サーバーを経由する以上、ゼロリスクとは言えません。社内で扱う個人情報については個人情報保護法の観点からも注意が必要で、会社の規模にかかわらず適切な管理が求められます。
入力を許可する情報の例としては、社内の議事録(顧客名・取引先名を伏せた状態)、汎用的な文書テンプレートの作成依頼、業界の一般知識についての質問、社内マニュアルの文章修正(固有情報を除いた状態)などが考えられます。
従業員50人ほどの製造業の会社で、製品の仕様書を英語に翻訳する作業を生成AIに任せているケースがあります。その会社では「取引先の社名と担当者名は仮名に置き換えてから入力する」というルールを設けており、翻訳精度を保ちながら情報漏えいリスクを下げています。このように「そのまま入力しない、加工してから使う」という運用ルールを設けることで、禁止と活用のバランスを取ることができます。
ひな形として使える規程項目
以下は、中小企業が社内AI利用規程を作成する際に参考にできる項目の一覧です。自社の状況に合わせて追加・削除してください。すべての項目を盛り込む必要はなく、まずは「使ってよいツール」「禁止事項」「確認責任」の3点だけを文書化するところから始めることをお勧めします。
第1条(目的)
この規程は、社員が業務で生成AIツールを安全かつ適切に利用するための基準を定めることを目的とする。
第2条(対象ツールと使用可能なプラン)
会社が業務使用を認めるツールは以下のとおりとする。認められていないツールの業務使用は禁止する。
– 例:〇〇(有料プラン△△に限る)
第3条(入力禁止情報)
以下の情報を生成AIツールに入力することを禁止する。
– 顧客・取引先の個人情報(氏名、住所、連絡先等)
– 未公開の経営情報・財務情報
– 雇用・評価に関する社員個人の情報
– 契約書・見積書に含まれる機密条件
– その他、会社が機密と指定した情報
第4条(出力の確認義務)
生成AIの出力は、担当者が内容の正確性・適切性を確認してから使用する。出力をそのまま社外に送付・公開することを禁止する。
第5条(著作権・知的財産への配慮)
生成AIの出力には既存の著作物と類似する表現が含まれる可能性がある。社外公開物に使用する場合は、担当者が確認を行う。
第6条(業務目的の限定)
生成AIの業務使用は、業務に関連した目的に限定する。私的な利用や、会社の名義を偽る目的での使用を禁止する。
第7条(違反時の対応)
この規程に違反した場合は、就業規則の定めに従い対処する。情報漏えいに発展した場合は、対象社員への指導・処分に加えて、被害の拡大防止を最優先に対応する。
第8条(規程の見直し)
AIツールの仕様・ポリシーは頻繁に変わるため、この規程は少なくとも年1回見直しを行う。
上記はあくまで参考の枠組みです。法的拘束力のある社内規程として整備する場合は、顧問弁護士や社会保険労務士に確認することをお勧めします。特に個人情報保護や機密情報の定義については、会社の既存の規程との整合性を確認してください。
ルールを作っただけでは機能しない理由
規程を文書化しても、読まれなければ意味を持ちません。これは生成AIに限らず、どんな社内ルールにも共通する話ですが、生成AIの場合は特に「悪意のない違反」が起きやすい点に注意が必要です。
たとえば、営業担当の社員が「商談メモを要約してほしい」と思ったとき、そのメモに顧客の名前が入っていることをあまり意識せずにAIに貼り付けてしまう、というケースが実際に起きています。悪意はなく、単に「便利だから使った」というだけです。このような行動を防ぐには、ルールを知ってもらうだけでなく、「どういう場面でどう使うか」を具体的に体験させる研修が必要です。
研修の中身としては、「やってよいこと・やってはいけないことのデモ」が最も効果的です。実際に社員がよく使いそうな業務シナリオ(議事録要約、メール文面作成、FAQ作成など)を使って、「この場合は入力してよい」「この場合は情報を加工してから入力する」という判断の訓練をします。生成AI研修の費用・助成金・実施方法をまとめたガイドでは、このような研修を外部に依頼する場合の相場や使える助成金制度についても整理していますので、予算感の把握に役立てることができます。
研修は一度やれば終わりではなく、ツールのアップデートや新しいリスクが判明したタイミングで情報をアップデートする仕組みを作っておくことが、長期的な効果につながります。
違反が起きたときの対応フロー
ルールを作る段階で「違反が起きたときどうするか」まで決めておくことで、いざというときの対応が落ち着きます。以下の流れを参考にしてください。
発見・報告 社員が自分の行動がルールに反したと気づいた場合、または上長が気づいた場合、速やかに担当部署(総務・情報システム担当等)へ報告する。自己申告しやすい空気を作ることが先決で、隠蔽を防ぐ上で重要です。
影響範囲の確認 どの情報が、どのツールに入力されたかを確認します。利用しているツールが会社契約のものであれば、入力履歴の確認ができる場合があります。個人情報が入力されていた場合は、個人情報保護法の定めに基づく対応の検討が必要になることがあります。この判断は、状況に応じて専門家への相談が必要です。
再発防止の検討 違反が起きた背景を確認し、「ルールが分かりにくかった」「研修が不足していた」という原因であれば、ルールや研修の見直しを行います。処分を先行させるより、再発防止の検討を先に置く姿勢が、社員が正直に報告しやすい文化を作ります。
就業規則との連動 悪意のある情報持ち出しや、会社の名義を使った詐欺的な利用など、重大な違反については就業規則の懲戒規定に基づいて対処します。この部分はAI固有の話ではなく、既存の就業規則の枠組みで対応できることが多いです。
規程の運用で現場が止まらないようにするコツ
中小企業でよくある失敗パターンは、ルールが厳しすぎて現場が「確認が面倒だから使わない」という状態になることです。特に従業員20〜30人規模の会社では、情報システム部門が存在しないことも多く、社員が疑問を持ったときに誰に聞けばいいか分からないままになりがちです。
そこで有効なのが「AI担当者の窓口化」です。総務担当や経営者自身が「AI利用に関する質問はまずこの人へ」という窓口になるだけで、社員の不安が下がり、グレーゾーンの判断が蓄積されていきます。窓口担当者の連絡先を規程に明記しておくと、運用がスムーズになります。
もうひとつのコツは、規程を「最低限の禁止事項だけ書いたシンプルな文書」にすることです。A4で1〜2枚に収まる量にすることで、社員が実際に読む確率が上がります。詳細な手順書は別ドキュメントに切り出して、規程本体はシンプルに保つことをお勧めします。
まとめ
社内AI利用ルールは、完璧なものを作ることより「とにかく最初のバージョンを出すこと」の方が価値があります。禁止情報の定義・使ってよいツールの指定・出力確認の義務という3点を文書化するだけでも、現場の行動は変わります。その後、半年〜1年の運用を経て現場から出てくる疑問や実際の違反事例をもとにルールを更新していく、というサイクルが現実的です。ルールを作ることと、研修を通じて社員の判断力を育てることはセットで考える必要があります。文書が整っているかどうかより、「迷ったときに正しい判断ができる社員が何人いるか」の方が、実際のリスク管理においては重要です。