OpenAIが、オーストラリア政府の複数ウェブサイトへのサイバー攻撃に自社のAIツールが悪用されたとして、公式に謝罪しました。「AIが攻撃された」のではなく、「AIが攻撃に使われた」という点が重要です。この事案は遠い国の出来事ではなく、ChatGPTや類似ツールを社内業務で使っている(あるいはこれから導入しようとしている)企業にとって、セキュリティポリシーを見直す直接のきっかけになります。この記事では、事案の経緯と再発防止策の内容を整理し、中小企業が自社の利用ルールに反映できる視点を示します。
何が起きたのか
OpenAIが公開したレポートによると、攻撃者はOpenAIのサービスをサイバー攻撃の準備や実行補助に利用し、オーストラリア政府に関連するウェブサイトへの不正アクセスを試みました。ChatGPT(テキスト生成AI)などのサービスが、攻撃コードの作成や標的の調査といった用途に流用されたとされています。OpenAIはこの事実を認め、オーストラリア政府・市民に対して謝罪するとともに、再発防止策の強化を表明しました。
ここで押さえておきたいのは、OpenAIのシステム自体が「ハックされた」わけではないという点です。攻撃者が一般ユーザーとして登録・利用できる入口を悪用し、ツールの機能をサイバー攻撃の道具として転用した、という構図です。同じ構図は企業内でも起き得ます。たとえば、従業員が業務で使っているAIツールに、悪意ある第三者が不正アクセスして情報を引き出す、あるいは従業員自身が意図せず機密情報をAIに入力してしまう、といったケースがその例です。
「うちは大丈夫」が一番危ない理由
国内の中小企業のAIツール利用状況を見ると、ChatGPTなどの生成AIを業務で使い始めた会社の多くが、利用ルールを「ほぼ口頭で説明した程度」か「特に定めていない」状態で運用しているのが実情です。独自に収集した複数の中小企業ヒアリングでも、「社内でAIを使うことは認めているが、何を入力してはいけないかの基準が曖昧」という声は少なくありません。
OpenAIの規約上、デフォルト設定では入力したデータがモデル改善に使われる可能性があります(オプトアウト設定で止められますが、多くの利用者はその設定の存在を知りません)。従業員30人規模の製造業で、営業担当が取引先の仕様書をそのままChatGPTに貼り付けて文書を作ろうとした、という場面は決して特殊な話ではありません。悪意がなくても、情報が外部に渡るルートができてしまいます。
OpenAIが示した再発防止策の中身
OpenAIが今回の謝罪と合わせて公表した再発防止策は、大きく次の方向性で整理できます。ここでは自社の利用ルール策定の参考になる要素を抜き出して示します。
悪用検知の強化
OpenAI側が、攻撃的な用途に使われているパターンを機械的に検出してアカウントを停止する仕組みを拡充するとしています。ただし、これはOpenAIが行う対策であって、企業側の対策の代わりにはなりません。
政府・公共機関との連携強化
オーストラリアのサイバーセキュリティ機関との情報共有を強化し、脅威情報を早期に共有する体制を整えるとしています。日本でも、IPAやJPCERT/CCとOpenAIとの連携が今後深まる可能性があります。
利用者向けの透明性向上
ツールの悪用事例と対応事例を定期的に公開していく方針を示しています。これは利用企業が「どんなリスクが現実に起きているか」を知る材料が増えることを意味します。
これらはOpenAI側の対策ですが、利用する企業側が何もしなくていい理由にはなりません。プラットフォーム側の対策は必要条件ではあっても、企業側のルール整備は別途必要です。
自社の利用ルールに落とし込む——状況別の判断軸
以下は、ChatGPTなどの生成AIを社内で使う場合に、企業規模・利用状況ごとに考えるべき判断軸を整理したものです。すべての企業に同じルールが必要なわけではなく、自社の状況に合わせて選択することが現実的です。
| 状況 | 優先して確認すること |
|---|---|
| まだAIツールを業務で使っていない | 導入前に「入力禁止情報の定義」だけ先に決めておく |
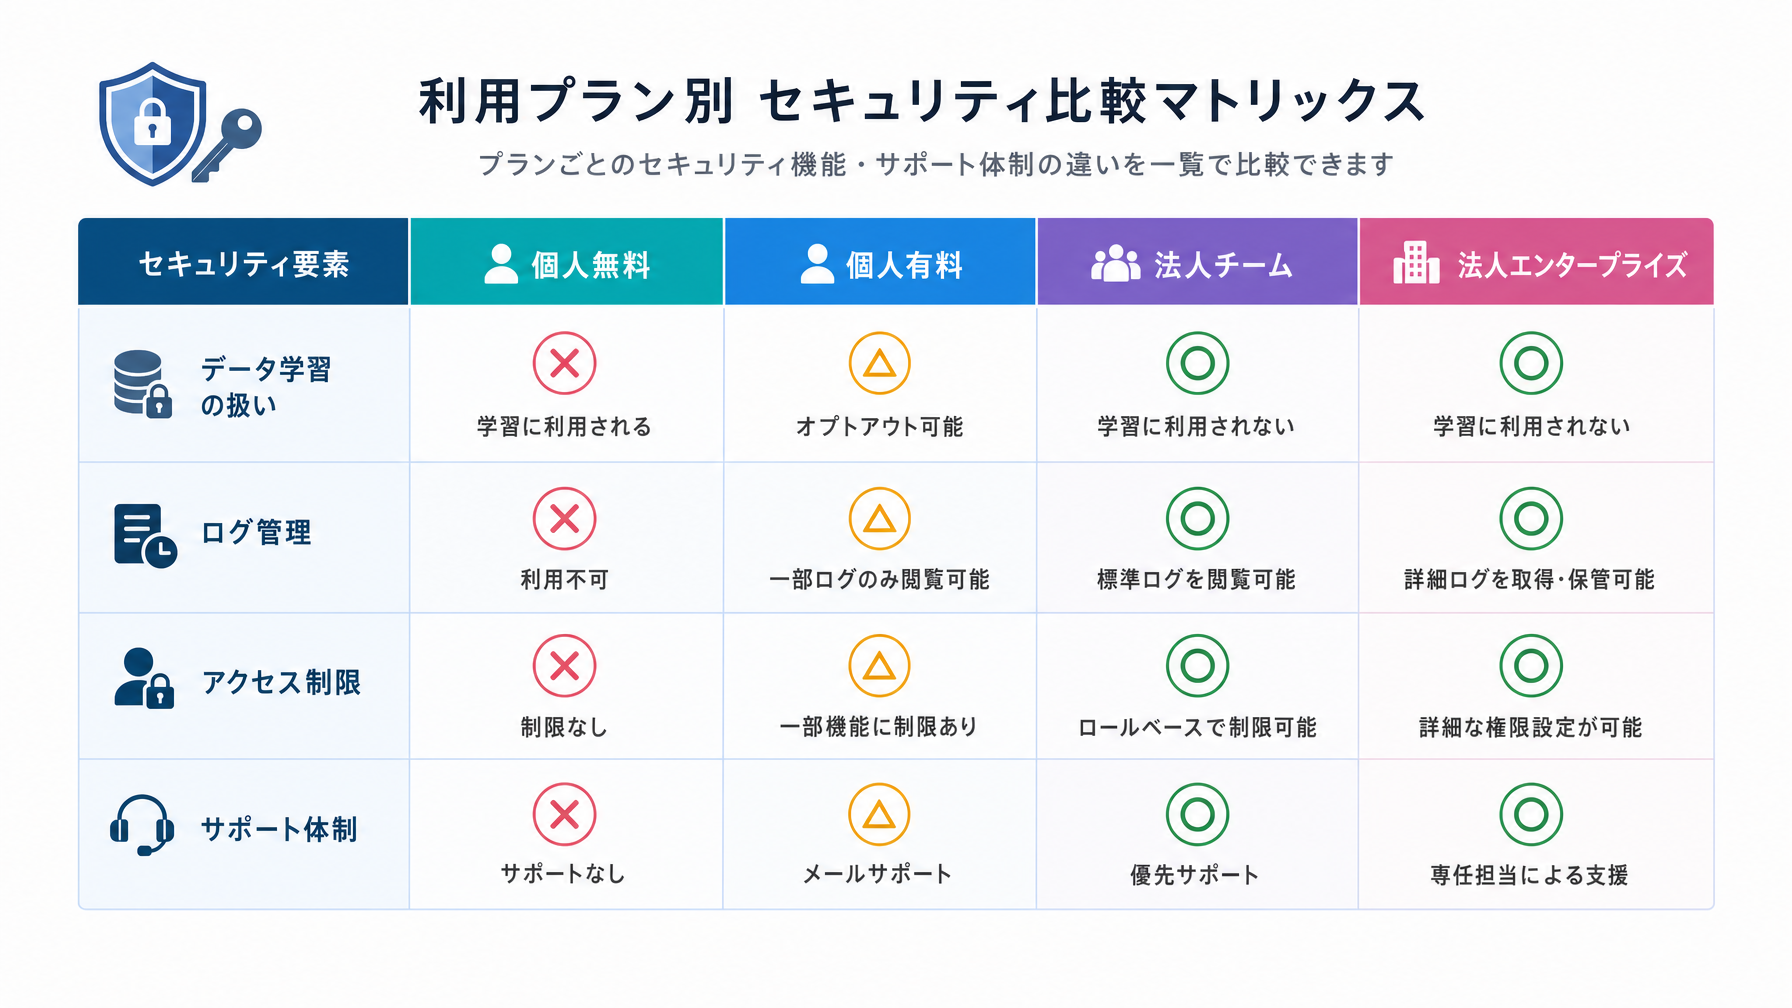
| 個人アカウントで使い始めている | 法人プランへの移行とデータ学習オプトアウトの設定を確認 |
| 法人プランで使っている | 入力ログの保存ポリシーとアクセス権の管理状況を確認 |
| 外部委託先もAIを使っている | 委託契約にAIツール利用に関する条項があるか確認 |
法人向けのChatGPT Team(月額約30ドル〜/ユーザー)やChatGPT Enterprise(要問い合わせ)では、入力データをモデル学習に使わない設定がデフォルトになっています。個人プランの無料版・Plusとは条件が異なるため、どのプランで利用しているかの確認が出発点になります。プランの詳細はOpenAIの公式ページで確認できます。
AIツール導入時のプロンプト設計と情報の取り扱いについては、プロンプトの書き方ガイドで基本的な考え方を整理しているので、社内ルール策定の参考にしてください。
社内ルールを作るときの現実的な手順
社内ルールというと、何十ページもの規程を作らなければならないと思われがちですが、小規模な会社では1枚のシートで十分機能します。重要なのは「入力してはいけない情報の具体的なリスト」と「違反した場合の報告ルート」を明文化することです。これがないと、従業員は善意で使っていても判断に困ります。
具体的には、「顧客の個人情報(氏名・住所・連絡先)」「取引先との契約内容」「未発表の製品・価格情報」「社内の人事・給与情報」の4カテゴリを入力禁止とする、というシンプルな定義から始めるとよいでしょう。営業担当が提案書の文章をAIで整えたい場合は、固有名詞や数値を仮の情報に置き換えてから入力する、というルールを添えるだけで、リスクは大幅に下がります。
ChatGPTの基本的な使い方と業務活用のポイントについては、ChatGPTの使い方ガイドでも整理しています。社内での説明資料を作る際に参照してください。
まとめ
OpenAIが今回の事案で謝罪したことは、AI企業がセキュリティ責任を認める姿勢を示したという意味で評価できます。ただし、プラットフォーム側の対策強化は、利用企業側のルール整備を不要にするものではありません。生成AIを「便利なツール」として使い始めている会社ほど、利用実態と社内ルールの間にギャップが生じやすい状態にあります。
まず確認すべきは「自社はどのプランで使っているか」と「何を入力してはいけないかが従業員に伝わっているか」の2点です。この2つが曖昧なまま利用を続けることは、リスクを引き受けていることと同じです。今回の事案を、社内の現状を棚卸しするタイミングとして使えるかどうかが、判断の分かれ目になるでしょう。
AI活用に伴うセキュリティ管理や社内ルール策定について、どこから手をつければよいか迷う場合は、専門家への相談も一つの選択肢です。