AIエージェントがメールを読んで、2段階認証のコードを自分で入力する——そう聞くと「それって勝手にやられて大丈夫なの?」と思う方もいるでしょう。OpenAIが提供するAIエージェント機能「Dots」が、まさにその動作に対応しました。自動化の範囲が広がった一方で、セキュリティ面でどう考えるかが実務上の問題として浮かびます。この記事では、Dotsが何をするツールなのかを説明しながら、中小企業が業務で活用する際に確認しておきたいリスクと判断軸を整理します。
AIエージェント「Dots」とは何をするものか
OpenAIが開発・提供するAIエージェント機能「Dots」は、ユーザーの代わりにウェブ上の操作を実行するツールです。ここでいう「エージェント」とは、指示を受けたAIが人間の代わりに一連の作業を進める仕組みのことで、単に質問に答えるだけの通常のAIチャットとは異なります。フォームへの入力、ボタンのクリック、ページ間の移動といった操作を、人間がその場で手を動かさなくても進められるのが特徴です。
今回追加されたのは、メールに届いた2段階認証(2FA)コードを読み取り、認証が求められた際に自動で入力する機能です。2段階認証とは、パスワードの入力後にさらに「6桁のコードを入力してください」と求められる仕組みで、不正アクセスを防ぐために多くのサービスで採用されています。これまでこの手順は人間が介在しなければ進められませんでしたが、Dotsがその部分を引き継げるようになったということです。
つまり、ウェブサービスへのログインから始まる一連の作業を、認証ステップで中断させることなく連続して実行できるようになりました。自動化の「詰まりポイント」だった部分が解消された、と見ることができます。
自動化が広がると何が変わるか
従業員が20人ほどの小売業者を例に考えてみましょう。在庫管理システム、発注プラットフォーム、会計ソフトと、業務で使うウェブサービスが複数あり、それぞれにログインが必要な状況です。担当者が朝一番にそれぞれのシステムを開き、認証コードを入力して、必要なデータを確認する——この作業が毎朝30分ほどかかっているとします。
Dotsのようなエージェントがあれば、「各システムにログインして昨日の売上と在庫数をまとめて」と指示するだけで、認証も含めた一連の手順を自動でこなせます。担当者は結果だけを確認すればよく、繰り返し作業から解放されます。似た話は、経理担当が複数の取引先ポータルから請求書をダウンロードする業務や、人事担当が勤怠管理システムからデータを引き出してまとめる作業にも当てはまります。
2FAの自動化が加わることで、これまで「途中で止まってしまう」と敬遠されていた自動化のシナリオが現実的に動くようになります。これは業務効率化の観点では大きな前進です。ただし、同じ理由で慎重に扱わなければならない場面も出てきます。
セキュリティ面で整理しておきたいこと
2段階認証は、パスワードが漏れた場合の「第二の壁」として機能します。その壁を自動で乗り越える仕組みを導入することは、言い換えると「外部のシステムにその壁の突破を許可する」ことになります。この点は、業務の種類や対象システムによって判断が変わります。
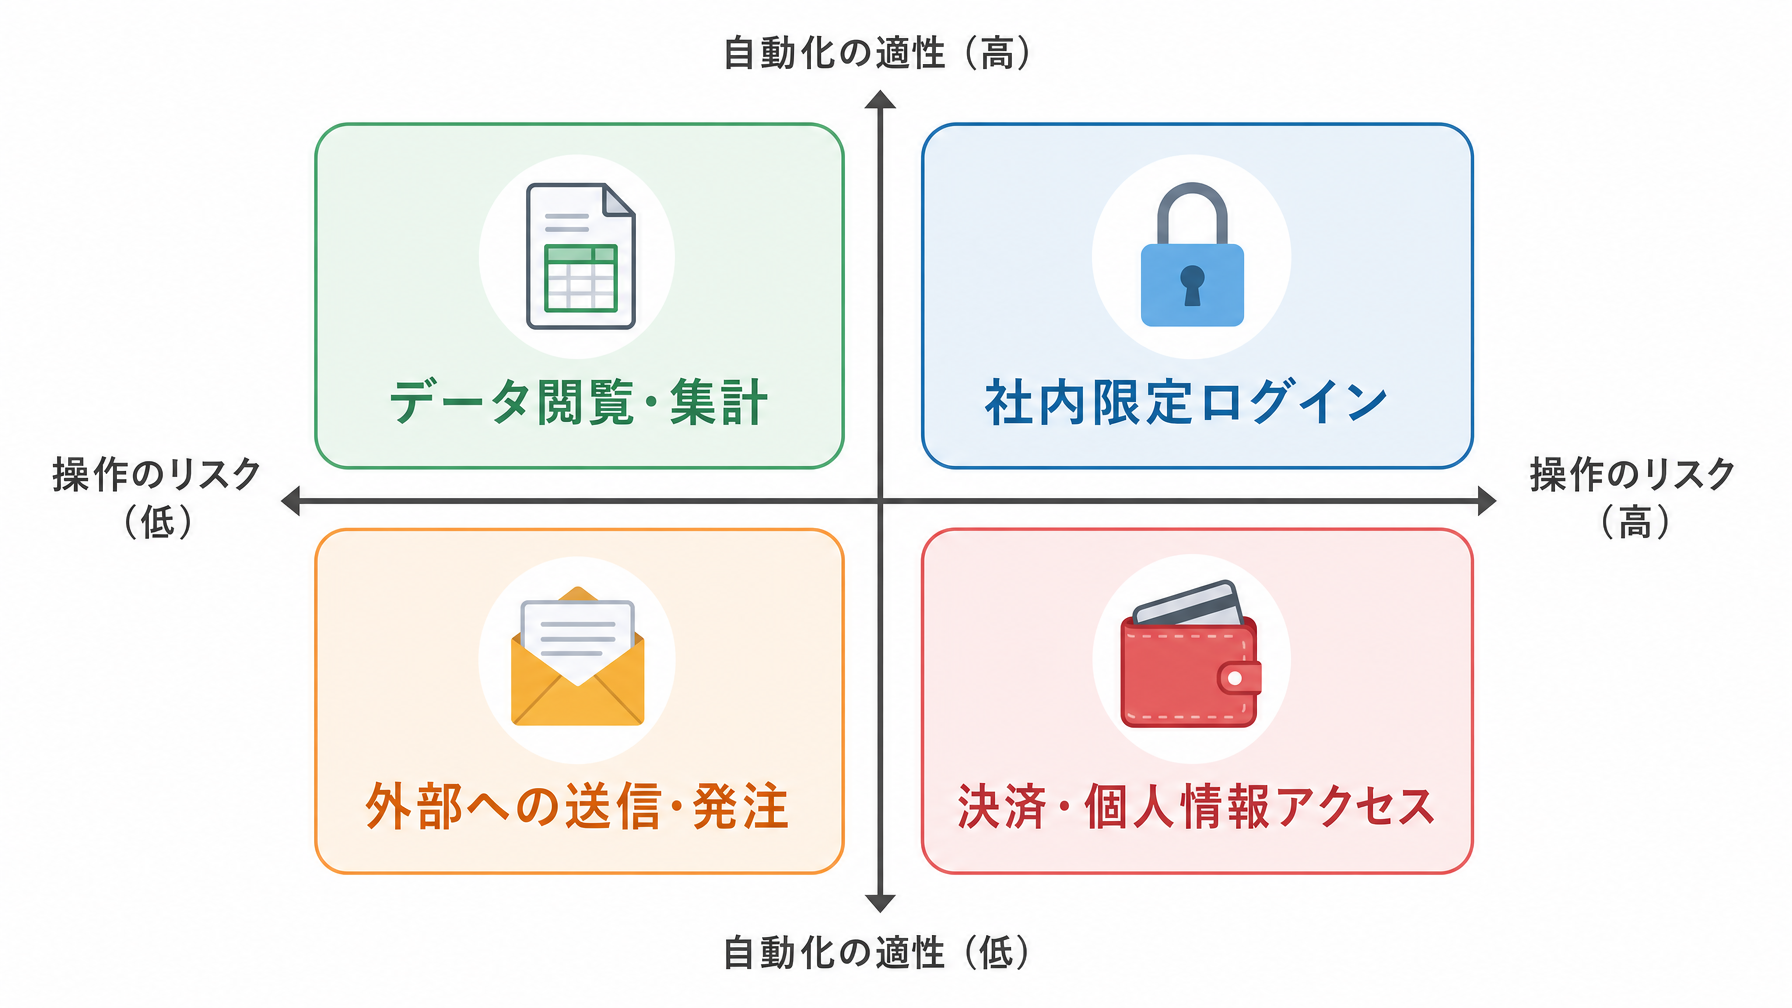
以下の表は、AIエージェントへの委任とセキュリティリスクを操作の種類別に整理したものです。自社基準を検討するときの参考にしてください。
| 操作の種類 | 自動化の適性 | 主なリスク |
|---|---|---|
| 社内専用システムへのログイン(社内IP制限あり) | 比較的高い | 端末の紛失・不正アクセス |
| 外部サービスの閲覧・データ取得 | 中程度 | 認証情報の管理・漏洩 |
| 決済・送金・発注の実行 | 低い | 誤操作・不正操作の影響が大きい |
| 顧客個人情報へのアクセス | 低い(要検討) | 個人情報保護法・漏洩リスク |
| メール・チャットの送信 | 中程度 | 誤送信・なりすまし |
この表が示すように、「どのシステムに対して」「何の操作を」行うかによって、判断は大きく変わります。社内の作業進捗を確認するシステムへの自動ログインと、顧客の個人情報を扱うCRMへの自動ログインでは、慎重さのレベルが異なります。
加えて、メールにアクセスしてコードを読み取る仕組みを使う場合、エージェントがメール全体を閲覧できる状態になる可能性があります。認証コードの取得だけを目的にしていても、メール内の他の情報へのアクセスが発生するかどうかは、ツールの仕様を確認する必要があります。OpenAIのプライバシーポリシーや、自社のIT部門・顧問弁護士と確認しておくと安心です。
「任せてよい業務」と「手を置かない業務」の境界
業務自動化の判断に迷う担当者が多い理由のひとつは、「どこで線を引けばいいか」の基準がないことです。ここでは、実務で使いやすい判断軸を2つ提案します。
ひとつは「ミスが起きたとき、すぐ気づけるか」という視点です。AIエージェントが間違えた場合に、翌日の確認作業で発見できる業務であれば、自動化のリスクは限定的です。一方、送金や発注のように、実行されると即座に外部への影響が出る業務は、人間が最終確認するステップを必ず残しておく方が安全です。
もうひとつは「そのアクセス権を誰かに渡すとしたら、どこまでの人を想定するか」という視点です。AIエージェントへのアクセス権限は、実質的に「信頼できる外部の作業者にIDとパスワードを預ける」のと同じ状況です。アルバイトスタッフには渡さないが社員には渡せる、あるいは社員でも経理担当以外には渡さない——そうした社内の権限ルールをそのまま、エージェントへの権限設定に当てはめるのが分かりやすい方法です。
ChatGPTの業務活用ガイドでも触れているように、AIを使い始める段階では「できること全部をいきなり任せる」より、まず限定した範囲で試して結果を確認するサイクルが定着しやすいです。AIエージェントについても同様で、まず「閲覧・まとめ」から始め、「入力・送信」は次のステップとして検討するのが現実的な進め方です。
OpenAIのDotsを試すための前提条件
DotsはOpenAIが提供するエージェント機能で、2026年11月時点では段階的に展開中です。利用するにはOpenAIのアカウントが必要で、機能が開放されているプランかどうかは公式サイトで確認してください。個人プランで試せる範囲と、法人向けプランで使える範囲が異なる可能性があるため、業務用途での利用を前提にするなら法人向けの利用規約も確認することをお勧めします。
自動化の仕組みを業務に組み込む前に、自社のセキュリティポリシーとの照合も欠かせません。たとえば「社外サービスにメールのアクセス権を与えることを禁止している」という社内ルールがある場合、2FAの自動化はそのルールに抵触するかもしれません。プロンプトの書き方ガイドでも整理しているように、AIツールを使いこなすには「何を指示するか」と同じくらい「どこまで使うか」の判断が重要です。
まとめ
AIエージェントが2段階認証を自動で処理できるようになったことは、繰り返し業務の効率化という観点では明確な前進です。ただし、自動化できる範囲が広がることと、任せてよい範囲が広がることは、同じではありません。自社のシステムにどんな情報が入っているか、エージェントが誤操作した場合の影響はどの程度かを確認したうえで、「まず閲覧・確認から試す」という入り口から始めると判断しやすくなります。
自動化の範囲設定やセキュリティポリシーの見直しで判断に迷う場合は、AI活用の相談窓口に問い合わせると、自社の状況に合った整理ができます。