外部からのQRコード、Teamsでも「罠」になりうる
取引先からTeamsのチャットでメッセージが届き、「確認はこちらから」とQRコードが添付されている。忙しい業務の合間にスマートフォンで読み取った瞬間、偽サイトへ誘導される——これが「クイッシング(QRコードを使ったフィッシング詐欺)」と呼ばれる手口です。メールのフィッシングと違い、URLが直接テキストとして表示されないため、怪しいリンクかどうかを読み取る前に判断しにくいのが特徴です。
IPA(情報処理推進機構)が毎年公開する「情報セキュリティ10大脅威」では、2024年以降フィッシング詐欺が組織部門でも上位に挙がり続けています。国内でも、QRコードを悪用した不正サイト誘導の相談件数は増加傾向にあります。特にビジネスチャットツールは「信頼できる相手とのやり取り」という前提があるため、ユーザーが警戒を緩めやすく、攻撃者にとって狙いやすい経路になっています。
Microsoftはこの状況に対応し、2026年10月にMicrosoft Teams(企業向けのチャット・会議ツール)へ、外部ユーザーから送られてきたQRコードを自動で隠す保護機能を追加すると発表しました。管理者が特別な設定をしなくても、初期状態で有効になる予定です。この記事では、機能の内容と中小企業での影響、社内周知で何を伝えればよいかを整理します。
機能の中身——何がどう変わるか
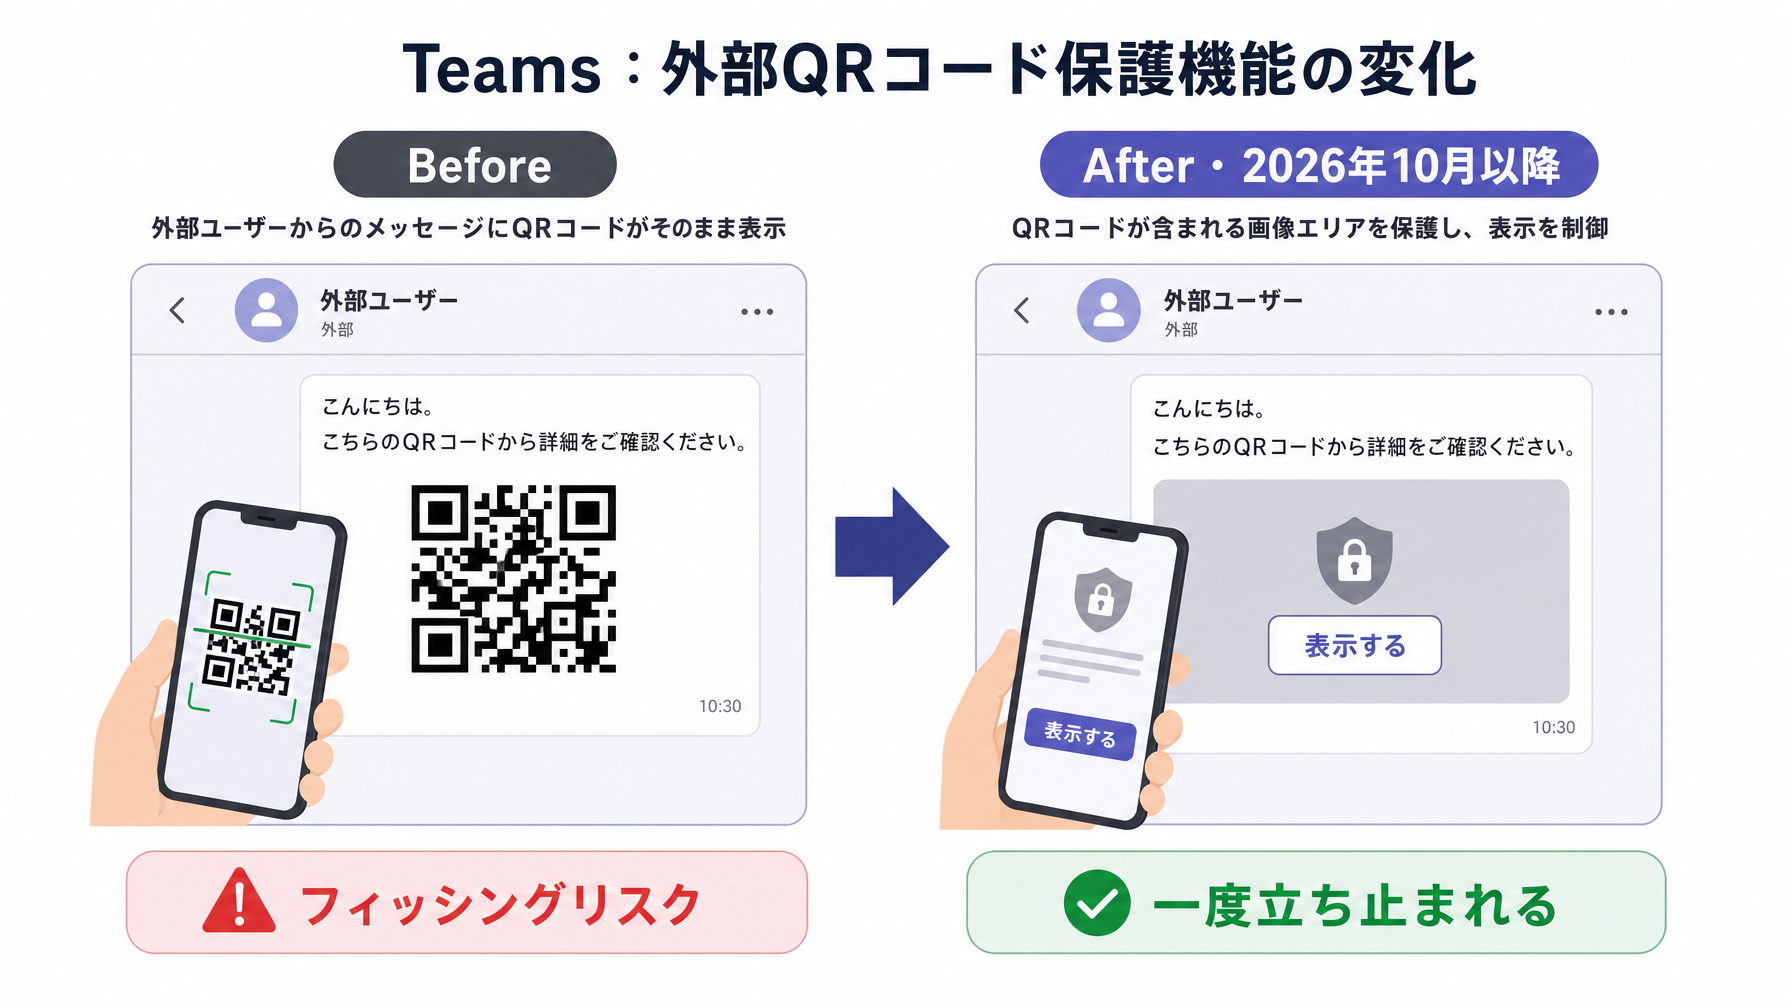
新しい保護機能の動作はシンプルです。Teams上で、組織外のユーザー(社外の取引先など)から届いたメッセージにQRコードが含まれていた場合、そのQRコードが含まれる画像はデフォルトで「隠れた状態」で表示されます。受け取ったユーザーが意図的に「表示する」操作をしない限り、QRコードの中身を見ることも、スマートフォンでスキャンすることもできません。
これは「見えなくする」ことを目的にしているのではなく、「一度立ち止まらせる」ことを目的にした設計です。フィッシング被害の多くは、受け取ったメッセージの内容をほとんど確認しないまま反射的に操作することで起きます。QRコードを表示するためにひと手間かかるようになると、「これは本当に信頼できる相手から届いたのか」を確認するための時間が生まれます。
Teamsを使っている従業員30人規模の製造業の会社を例に考えてみると、下請け企業や物流会社とTeamsでやり取りする場面は珍しくありません。「この書類の確認はこちら」とQRコードが添付されたメッセージが届いても、顔の見えない外部チャット相手であれば送信元を即座には確認しません。機能が追加されることで、こういった場面での「自動的な警戒ブレーク」が生まれます。
中小企業での実際の影響——誰が、どの場面で気づくか
この機能が入って、実際に影響を受けるのはどういった状況でしょうか。整理すると、Teams上で外部組織とのやり取りがある会社では、社員がこの変化に気づく場面が必ず出てきます。
社外の取引先から「製品カタログのQRコードです」「入館証はこちらからダウンロードを」といった内容のQRコードが届いたとき、画像が隠れて表示される動作に戸惑うユーザーが出てきます。特にIT系の知識が薄い現場スタッフや、社外連携の窓口を担当している営業・購買担当者は「表示できない、壊れている?」と混乱しやすいです。事前に「外部からのQRコードはわざと隠れるようになる」と伝えておくだけで、このような混乱は防げます。
一方、Teams管理者や情報システム担当者にとっては、管理コンソール上での追加設定は現時点では不要です。Microsoftのロードマップによれば、この機能は初期状態で有効になる予定であり、オフにする手順も後から提供される可能性はありますが、現段階では「管理者が何か設定する機能」ではなく「デフォルトで動く保護機能」として提供される見込みです。
クイッシングはなぜTeamsで特に危ないか
メールに届いた怪しいQRコードは「スパムかも」と思えても、Teamsのチャットに届くと判断が変わります。Teamsのチャット画面には送信者のアカウント名・会社名が表示されますが、外部のTeamsユーザーは「○○会社 / 鈴木」のような表示になります。実際の鈴木さんではなく、「鈴木」を名乗って外部から会話を開始した攻撃者であっても、チャット画面の見た目はほとんど変わりません。
さらに、QRコードはそれ自体がどこに誘導するかをテキスト形式で確認しにくいという特性があります。メールのフィッシングリンクであればURLを見て「怪しい」と判断できますが、QRコードはスキャンするまでリンク先が見えません。スマートフォンカメラでスキャンした後に「本物に見えるが偽のOffice 365ログイン画面」が開いても、多くの人は疑わずにIDとパスワードを入力してしまいます。2025年以降、MicrosoftやGoogleの偽ログイン画面を使った認証情報の窃取が増えており、Teamsユーザーも対象になっています。
国内企業のTeams導入率はMicrosoft社のデータでは2024年時点で月間アクティブユーザーが3億人を超え、日本国内でも中小企業を含む幅広い業種で普及しています。外部チャットを有効にしている場合、攻撃の入口になりうるということは、管理者だけでなく一般社員も把握しておく必要があります。
社内周知で伝えるべきこと——管理者向けの整理
2026年10月のリリースまでにTeams管理者が準備しておきたいのは、設定の変更ではなく社内への事前説明です。変更の内容を知らないまま機能が有効になると、ユーザーから「QRコードが見れなくなった」という問い合わせが増えます。
ユーザーへの説明は技術的な背景を詳しく伝える必要はありません。「外部の人から届いたQRコードは、自動でいったん隠れるようになります。表示するボタンを押すことで確認できますが、送信元が本当に信頼できるか確認してから操作してください」という一文で十分です。社内向けのTeams活用ガイドやセキュリティ研修の資料がある場合は、10月以降の改定に合わせてこの内容を1行追加しておくとよいでしょう。
従業員50人の卸売業で、仕入先10社以上とTeamsのゲストアクセス機能を使ってやり取りしている会社では、月に数十件のファイルやリンク共有が外部から届きます。この規模でも、社内周知なしに機能が変わると、現場の混乱とヘルプデスクへの問い合わせが集中します。事前に一斉メッセージをTeamsのチャンネルに流しておくだけで、リリース後の対応コストを大幅に抑えられます。
Teamsの管理コンソールの使い方が分からない場合や、ゲストアクセスの設定状況を確認したい場合は、まず現在の外部共有ポリシーを確認することが出発点になります。Microsoft 365の管理センターから「Teams管理センター」→「外部アクセス」の設定を開くと、どの範囲の外部ユーザーとやり取りできる状態になっているかを確認できます。
まとめ
QRコードをビジネスチャットで受け取ることは、すでに珍しくない日常業務の一部になっています。Teamsに追加される保護機能は、管理者が何か特別な対応をしなくても有効になるため、運用上の負担は小さいです。ただ、ユーザーが「仕様が変わった」と気づかないまま使い続けると、保護機能の意図が伝わらず、確認もせずに「表示する」ボタンを押す習慣がついてしまいます。機能の仕組みと背景を理解した上で使うかどうかで、実際の防御効果には差が出ます。
10月のリリースを機に、社内でQRコードを使ったフィッシングについて一度話す場を作っておくと、長期的な効果があります。ChatGPTの使い方ガイドで触れているように、AIを使った社内研修資料の下書き作成も、こういった周知活動を効率化する選択肢の一つです。セキュリティ意識の底上げを、ツール変更のタイミングで自然に行えると、教育コストと実務対応を同時に進められます。
Teams環境のセキュリティ設定の見直しや社内展開の進め方について、自社での判断が難しい場合はAI導入・IT活用の相談窓口でも対応しています。