社内でCopilotを使い始めた会社が増えるにつれ、ある種の不安が管理担当者の間で広がっています。「社員が業務でAIを使っているとき、顧客情報や社外秘のデータが外に出ていないだろうか」という問いです。Microsoftはこの懸念に応える形で、2026年9月からプレビュー、10月に正式リリースとなる新機能を公開しました。Microsoft Purview DLP(データ損失防止)のポリシーが、Microsoft 365 CopilotとCoworkの両方に一括適用できるようになります。この記事では、その機能が中小企業のAI利用にとって何を意味するのか、何を準備すればよいのかを整理します。
そもそもCopilotは「どこに」情報を送っているのか
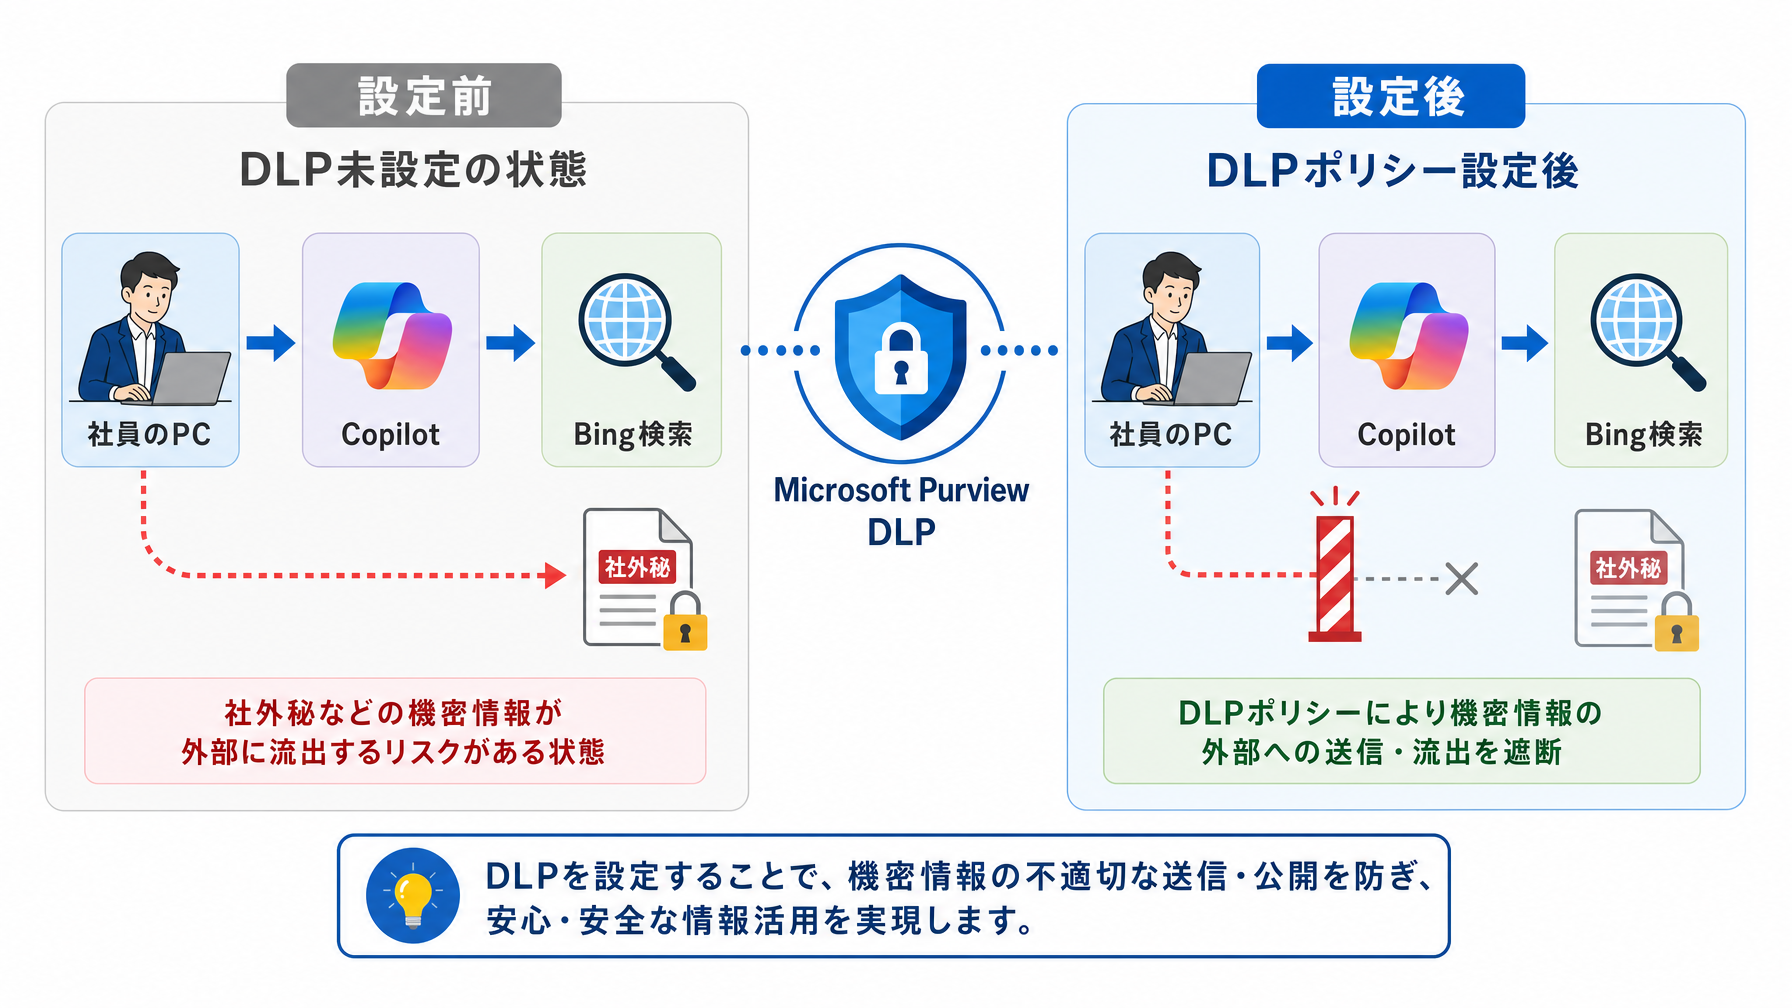
Microsoft 365 Copilot(マイクロソフトのオフィスソフトに組み込まれたAIアシスタント)を使って文書を要約したり、質問に答えさせたりするとき、入力した内容はMicrosoftのサーバー上で処理されます。ここまでは多くの人が理解しています。ただ、見落とされやすいのが「Bing連携」の部分です。CopilotはWeb検索機能を持っており、ユーザーが入力したプロンプト(AIへの指示文)の内容が、Bing検索に送信される場合があります。通常の業務情報であれば問題は小さいものの、たとえば「A社との契約金額を踏まえて提案書を書いて」のような形で顧客名や金額が含まれたプロンプトが検索側に流れると、意図せず社外秘の情報が外部サービスに渡る可能性があります。
これは「AIが悪いことをした」という話ではなく、ツールの設計上の仕様として起こりうる経路です。対処するには、管理者側がポリシー設定で制御するしかありません。
DLP(データ損失防止)ポリシーとは何か
DLPとは、企業内の機密情報が外部に流出しないよう、管理者が条件を定めてシステム側で自動的に制限をかける仕組みです。たとえば「マイナンバーが含まれるファイルはメール添付を禁止する」「クレジットカード番号が含まれる文書は社外共有をブロックする」といったルールをあらかじめ設定しておくと、社員が操作を誤っても情報が外に出ない構造を作れます。Microsoft 365では以前からこの機能が提供されており、メールやSharePointの文書管理などに使われてきました。
今回のアップデートで変わるのは、このDLPポリシーがAIアシスタントの領域まで拡張される点です。具体的には次の3つの制御が可能になります。
- ラベル付きナレッジソースの利用制限:社内で「機密」タグを付けたファイルや情報源を、CopilotやCoworkが参照できないようにする
- センシティブ情報を含むプロンプトのブロック:社員が入力した質問文に、あらかじめ指定した機密情報の種類(マイナンバー、クレジットカード番号など)が含まれている場合、AIが処理を止める
- Bing検索への送信制限:機密情報が含まれるプロンプトが、Web検索に流れないよう遮断する
この3つが一つのポリシー設定でまとめて管理できるのが、今回の大きな変化です。
Coworkとは何か、なぜ一本化が重要なのか
Microsoft Cowork(マイクロソフトが提供する職場向けAI機能の新しいプラットフォーム)は、2026年に順次展開されている比較的新しいサービスです。CopilotとCoworkは機能的に重なる部分を持ちながら、これまで別々の管理画面で設定を行う必要がありました。情シス担当者が2つの異なるポリシーを並行管理するのは手間がかかるだけでなく、片方に設定を入れて片方を忘れる、という穴が生まれやすい構造でした。
一本化によって、Microsoft Purviewの管理画面で一度設定すれば、CopilotとCoworkの両方に同じルールが適用されます。管理負荷が下がるだけでなく、「どちらかだけ制限されている」という抜け穴が生まれにくくなります。従業員が10〜50人規模の会社で、情シス専任がいない環境だと特に、こうした管理の一元化はミスを減らす実質的な効果があります。
社内ルールが追いついていないのが現実
実際のところ、Copilotのような生成AIツールを社内で使い始めた会社の多くは、「AIへの入力情報に関する社内ルール」をまだ明文化できていません。あるIT系の調査では、生成AI導入企業のうち、AIへの入力情報に関する社内ポリシーを文書化している割合は3割に満たないという結果も報告されています。これは決して「意識が低い」からではなく、ツールが先行して普及したのに対して、ルール整備が間に合っていないという構造的な問題です。
社員が日常的に使うようになってから問題が起きるとどうなるか、具体的に考えてみます。たとえば営業担当者が「A社との商談履歴と競合他社の提示価格を踏まえて提案書の草稿を書いて」とCopilotに入力したとします。その文章には顧客名、金額、競合情報が含まれています。DLPポリシーが設定されていない状態では、このプロンプトがWeb検索に渡る経路を完全には制御できません。気づいたときには手遅れというシナリオは、小さな会社ほど対応が遅れがちです。
DLPポリシーが設定されていれば、そのプロンプトを送信した段階でシステムが止めます。社員に「このプロンプトには機密情報が含まれる可能性があります」と警告を出し、処理をブロックします。事後に気づくのではなく、入力の瞬間に止まる仕組みです。
中小企業の情シス担当がいま確認すべきこと
この機能はMicrosoft Purviewという管理ツールを通じて設定します。Microsoft Purviewは、Microsoft 365の管理センターからアクセスできるコンプライアンス・セキュリティ管理のプラットフォームで、Microsoft 365 Business Premium以上のプランに含まれています(Business Standardには含まれないため、プランの確認が先決です)。
まず現状として押さえておきたいのは、今回の機能は2026年9月からプレビュー(試験公開)、10月に正式リリースという予定です。プレビュー段階でも設定を試せるため、10月の本番に備えて9月のうちに確認を始めるのが現実的な動き方です。
確認の順序としては、以下の流れが自然です。まず自社のMicrosoft 365プランがPurviewのDLP機能を含むものかを確認します。次に、現時点でCopilot利用者の間でどのような情報がAIに入力されているかを社内でヒアリングします。「顧客情報を含む文章を貼り付けている」「社内の未公開データを参照させている」といった実態が出てくるはずです。その内容を踏まえて、何をDLPで制限対象にするかのリストを作り、ポリシーの草案を立てます。
プロンプトの書き方自体を社内ルールとして整備することも、DLPポリシーと並行して効果があります。プロンプトエンジニアリングガイドでも触れているように、AIへの指示文に「どの情報を含めるか、含めないか」を社員が意識するだけで、リスクの多くは日常の運用で防げます。技術的な制御と人的なリテラシー向上は、どちらか一方では不十分です。
また、ChatGPT活用ガイドでも整理しているように、生成AIを業務に組み込む際の最初の落とし穴は「どの情報をAIに渡してよいかの基準がない」ことです。CopilotであれChatGPTであれ、この問いに答えを出しておくことが、安心して使い続けるための土台になります。
まとめ
Copilotをはじめとする業務AIが「試験導入」の段階から「日常的に使うもの」に変わりつつある今、セキュリティ設定もその実態に追いつかせる必要があります。今回のDLP一本化は、管理担当者の負担を減らしながら制御の抜け穴を塞ぐ方向への一歩で、特に専任情シスがいない中小企業にとっては「設定が複雑で放置」から脱するきっかけになりえます。
自社のプランでPurviewが使えるかの確認と、社内でどんな情報がAIに入力されているかの把握、この2つから始められます。もし設定の進め方や社内ルールの整備で判断に迷う場合は、AI導入の相談窓口に状況を共有してみてください。実態に合ったポリシー設計のヒントが得られるはずです。